EU AI Act Info

AI Compliance OS

Το εργαλείο λογισμικού που βοηθά την εταιρεία σας να παραμένει σε συμμόρφωση.

Σχεδιασμένο για την Πράξη της ΕΕ για την ΤΝ, την Οδηγία NIS2, τον DORA και την Πράξη για την κυβερνοανθεκτικότητα.

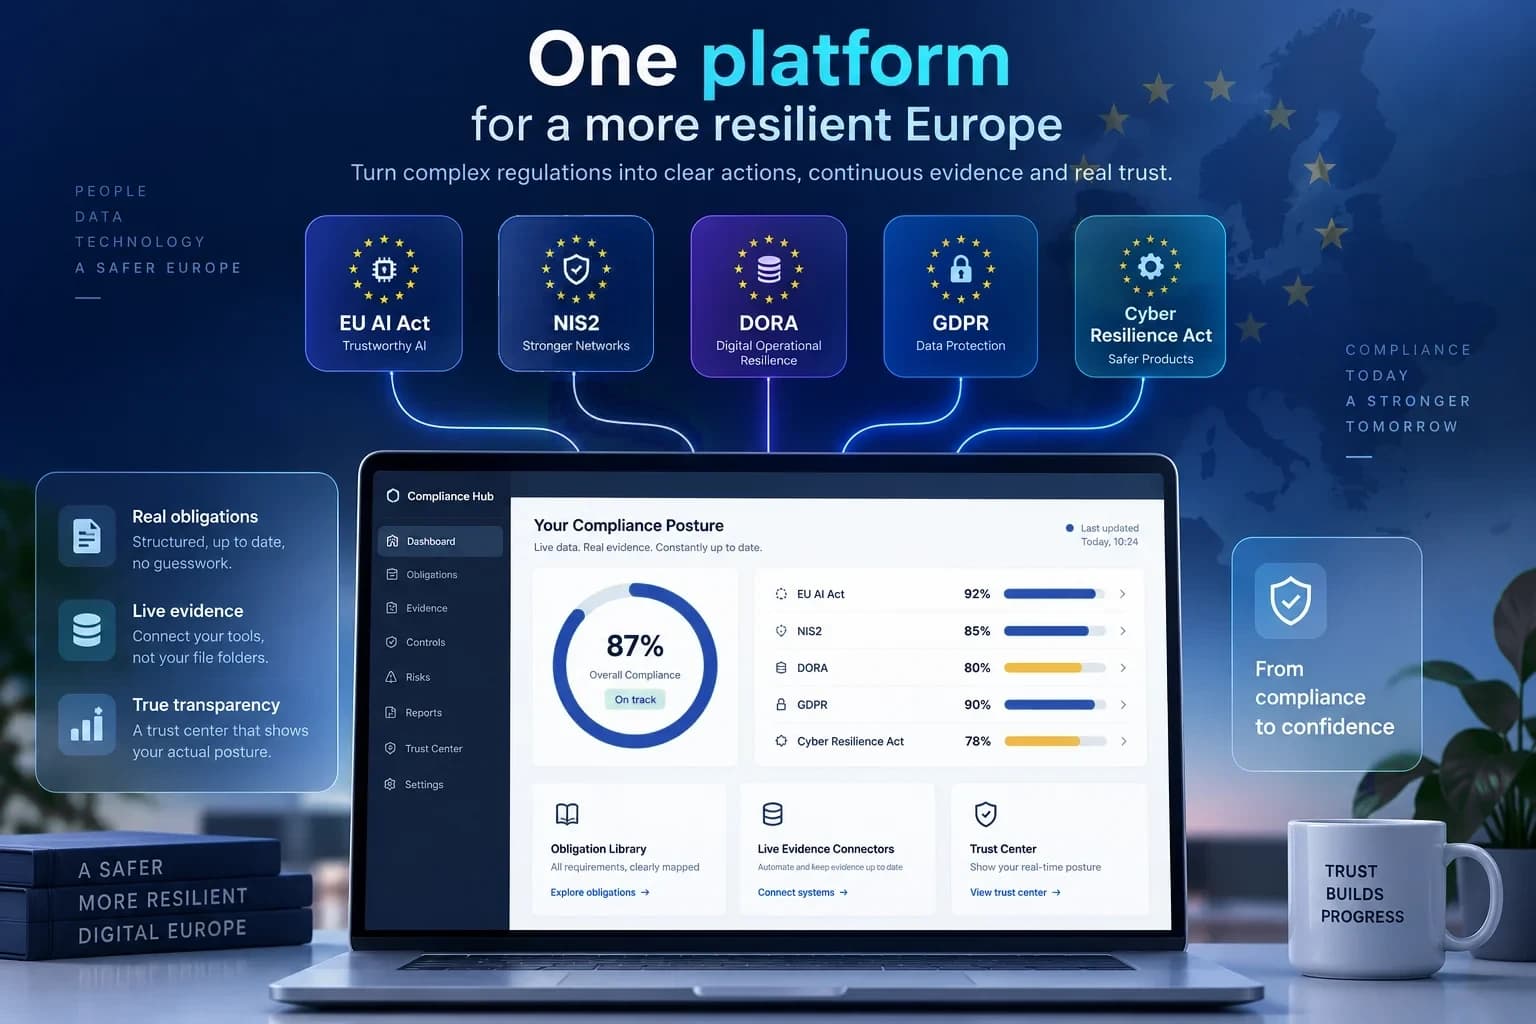
Εικονογράφηση: η Πράξη της ΕΕ για την ΤΝ, η NIS2, ο DORA, ο ΓΚΠΔ και η Πράξη για την κυβερνοανθεκτικότητα τροφοδοτούν έναν ενιαίο πίνακα ελέγχου συμμόρφωσης σε φορητό υπολογιστή
0
Πραγματικές υποχρεώσεις, καθεμία με παραπομπή στο πρωτογενές δίκαιο
0
Νομοθεσίες της ΕΕ που καλύπτονται
0
Συνδέσεις βασισμένες σε ΤΝ που έχουν αναπτυχθεί
EU
Φιλοξενία της υποδομής, από προεπιλογή

Δείτε το στην πράξη

Ένα λεπτό μέσα στο πραγματικό προϊόν, με ρυθμό που σας επιτρέπει να διαβάσετε κάθε οθόνη: τη βαθμολογία, τις προθεσμίες, τον γράφο, τον φάκελο ελέγχου.

Πώς λειτουργεί

Πώς αναλύουμε την επιχείρησή σας

Χωρίς σύμβουλο επί τόπου και χωρίς ερωτηματολόγιο εκατό σελίδων. Δίνετε στο λογισμικό τέσσερα είδη πληροφοριών και εκείνο ελέγχει, με βάση αυτές, κάθε νομική απαίτηση που σας αφορά.

  1. 01

    Το προφίλ της εταιρείας σας

    Περίπου πέντε λεπτά

    Η έδρα σας, ο τομέας και το μέγεθός σας, και αν χρησιμοποιείτε ή αναπτύσσετε ΤΝ. Από αυτές τις απαντήσεις το λογισμικό προσδιορίζει ποιοι νόμοι της ΕΕ σας αφορούν.

    • Χώρα και τομέας
    • Αριθμός εργαζομένων
    • Χρήση ΤΝ, χρηματοοικονομικές υπηρεσίες, συνδεδεμένα προϊόντα
  2. 02

    Ο έλεγχος ετοιμότητας

    Είκοσι ερωτήσεις «ναι ή όχι»

    Σύντομες ερωτήσεις από τους νόμους που σας αφορούν. Σας δίνουν μια πρώτη εικόνα για το πού να εστιάσετε, πριν ακόμη συγκεντρωθεί οποιοδήποτε τεκμήριο.

    • Θα σταματούσε το MFA κάποιον με κλεμμένο κωδικό πρόσβασης;
    • Θα μπορούσατε να αντιμετωπίσετε ένα περιστατικό μέσα σε 24 ώρες;
    • Έχετε κάνει φέτος επαναφορά από αντίγραφα ασφαλείας;
  3. 03

    Τα εργαλεία σας, μόνο για ανάγνωση

    Σήμερα Microsoft 365 και GitHub

    Παραχωρείτε πρόσβαση μόνο για ανάγνωση και το λογισμικό ελέγχει τις πραγματικές σας ρυθμίσεις — για παράδειγμα, αν κάθε χρήστης και διαχειριστής συνδέεται με έλεγχο ταυτότητας πολλαπλών παραγόντων. Δεν αλλάζει ποτέ τίποτα.

    • Microsoft 365 / Entra ID
    • GitHub
    • Ακολουθούν Google Workspace, Okta, AWS και Azure
  4. 04

    Τα έγγραφα και τα μητρώα σας

    Ανεβάστε ή πληκτρολογήστε

    Ανεβάστε τις πολιτικές σας και συνδέστε την καθεμία με την απαίτηση που καλύπτει. Έπειτα προσθέστε ό,τι δεν μπορεί να δει κανένα εργαλείο: προσωπικό και εκπαίδευση, προμηθευτές και πιστοποιητικά, συστήματα ΤΝ, περιουσιακά στοιχεία και κινδύνους.

    • Πολιτικές και διαδικασίες
    • Πιστοποιητικά και συμβάσεις προμηθευτών
    • Συστήματα ΤΝ, περιουσιακά στοιχεία, κίνδυνοι

Η ανάλυση

Έπειτα, αναλύει

  1. Κάθε απαίτηση λαμβάνει αξιολόγηση — «Αποδεδειγμένο», «Μερικώς αποδεδειγμένο», «Μη επικαιροποιημένο» ή «Λείπει» — μαζί με τα τεκμήρια που τη στηρίζουν.

  2. Όπου μια εγγραφή και τα τεκμήρια δεν συμφωνούν, λαμβάνετε ένα εύρημα: ένα ληγμένο πιστοποιητικό προμηθευτή, ένα σύστημα ΤΝ χωρίς επίπεδο κινδύνου.

  3. Κάθε κενό γίνεται εργασία με προθεσμία και η βαθμολογία συμμόρφωσής σας ανεβαίνει καθώς τα κλείνετε.

Κάθε απαίτηση καταλήγει σε μία από τις εξής αξιολογήσεις

  • Αποδεδειγμένο
  • Μερικώς αποδεδειγμένο
  • Μη επικαιροποιημένο
  • Λείπει

Τα δεδομένα σας

  • Αποθήκευση στην ΕΕ (Φρανκφούρτη)
  • Οι συνδέσεις είναι μόνο για ανάγνωση
  • Ορατά μόνο στον οργανισμό σας
  • Τίποτα δεν δημοσιεύεται πριν πατήσετε «Δημοσίευση»

Το ιδιωτικό σας σύστημα ΤΝ κάνει τη δουλειά.

Λειτουργεί με τα δικά σας δεδομένα, μέσα στον δικό σας χώρο εργασίας, και τίποτα από όσα διαβάζει δεν βγαίνει ποτέ προς τα έξω. Δείτε τι κάνει, βήμα προς βήμα.

  1. 01

    Συνδέεται

  2. 02

    Ελέγχει

  3. 03

    Βαθμολογεί

  4. 04

    Σχεδιάζει

Μια σύνδεση βασισμένη στην ΤΝ με τα εργαλεία που ήδη χρησιμοποιείτε, σήμερα το GitHub και το Microsoft 365. Μόνο διαβάζει. Δεν αλλάζει ποτέ τίποτα και δεν παρεμβαίνει ποτέ στο απόρρητό σας.

Κάθε έλεγχος αποθηκεύεται ως τεκμήριο με πηγή, χρονοσφραγίδα και σφραγίδα προστασίας από παραποίηση. Τίποτα δεν αντικαθίσταται ποτέ, ώστε ένας ελεγκτής να μπορεί να δει τι ίσχυε και πότε.

Προσδιορίζει με ακρίβεια ποιες απαιτήσεις κάθε νόμου της ΕΕ ισχύουν για την εταιρεία σας και σας δίνει μια προσωπική βαθμολογία συμμόρφωσης. Κάθε αξιολόγηση δείχνει το σκεπτικό της, ώστε να βλέπετε το γιατί.

Έπειτα μετατρέπει κάθε κενό σε μια σαφή λίστα με χρονοδιάγραμμα και σχέδιο δράσης. Η βαθμολογία σας, το κέντρο εμπιστοσύνης σας και ο φάκελος ελέγχου σας αντλούν όλα από τα ίδια δεδομένα.

GHM365Υποχρεωτικό MFAgithub · 99%επαληθεύτηκε πριν από 3 ώρεςσφραγισμένο · συνδεδεμένο με την προηγούμενη εγγραφήΜέτρο ελέγχουArt 21(2)(j)NIS2Ενεργό κέντρο εμπιστοσύνης

Μέσα στην πλατφόρμα

Πραγματικές οθόνες από έναν οργανισμό επίδειξης, όχι μακέτες. Αυτό δημιουργεί το σύστημα για εσάς και αυτό βλέπει καθημερινά ένας υπεύθυνος συμμόρφωσης.

  • Δημιουργούμε το κέντρο εμπιστοσύνης σας

    Αυτό που αναμένει η Οδηγία NIS2 και αυτό που ζητούν οι πελάτες σας όταν ελέγχουν τους δικούς τους προμηθευτές. Δημοσιεύεται από τον πίνακα ελέγχου σας, με το επίπεδο πρόσβασης που επιλέγετε.

  • Η προσωπική σας βαθμολογία συμμόρφωσης

    Το δικό μας σύστημα ΤΝ προσδιορίζει με ακρίβεια ποιες απαιτήσεις κάθε πολιτικής και νόμου της ΕΕ ισχύουν για την εταιρεία σας και σας βαθμολογεί με βάση αυτές, δείχνοντας το σκεπτικό αντί να το κρύβει.

  • Ένα σαφές σχέδιο, με ημερομηνίες

    Έπειτα μετατρέπει κάθε κενό σε λίστα: τι πρέπει να γίνει, με ποια σειρά και μέχρι πότε. Οι προθεσμίες που ορίζει ο νόμος υπολογίζονται για εσάς από τη στιγμή που συμβαίνει κάτι.

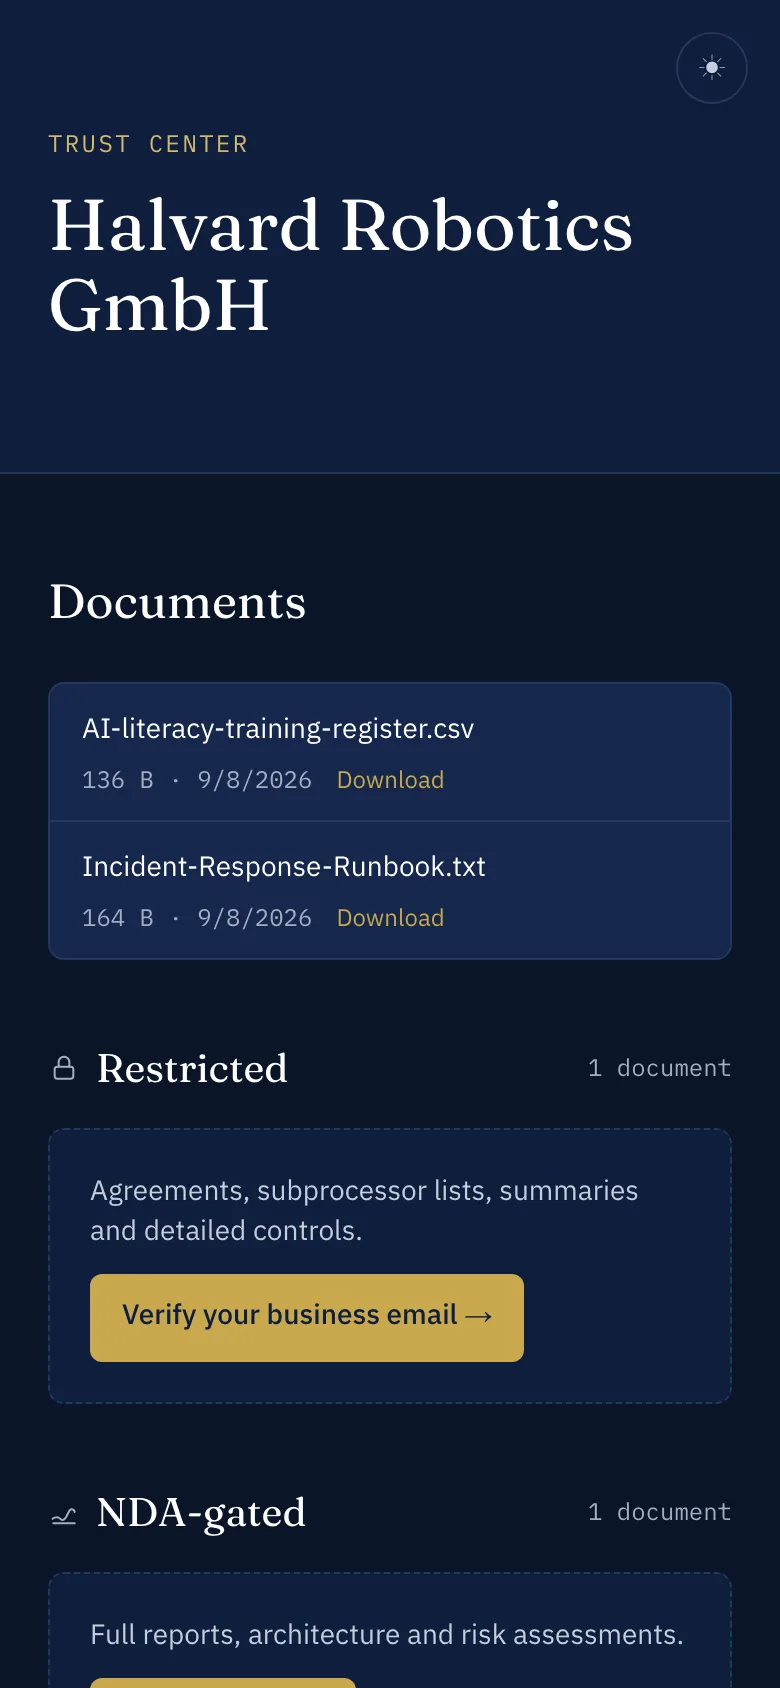
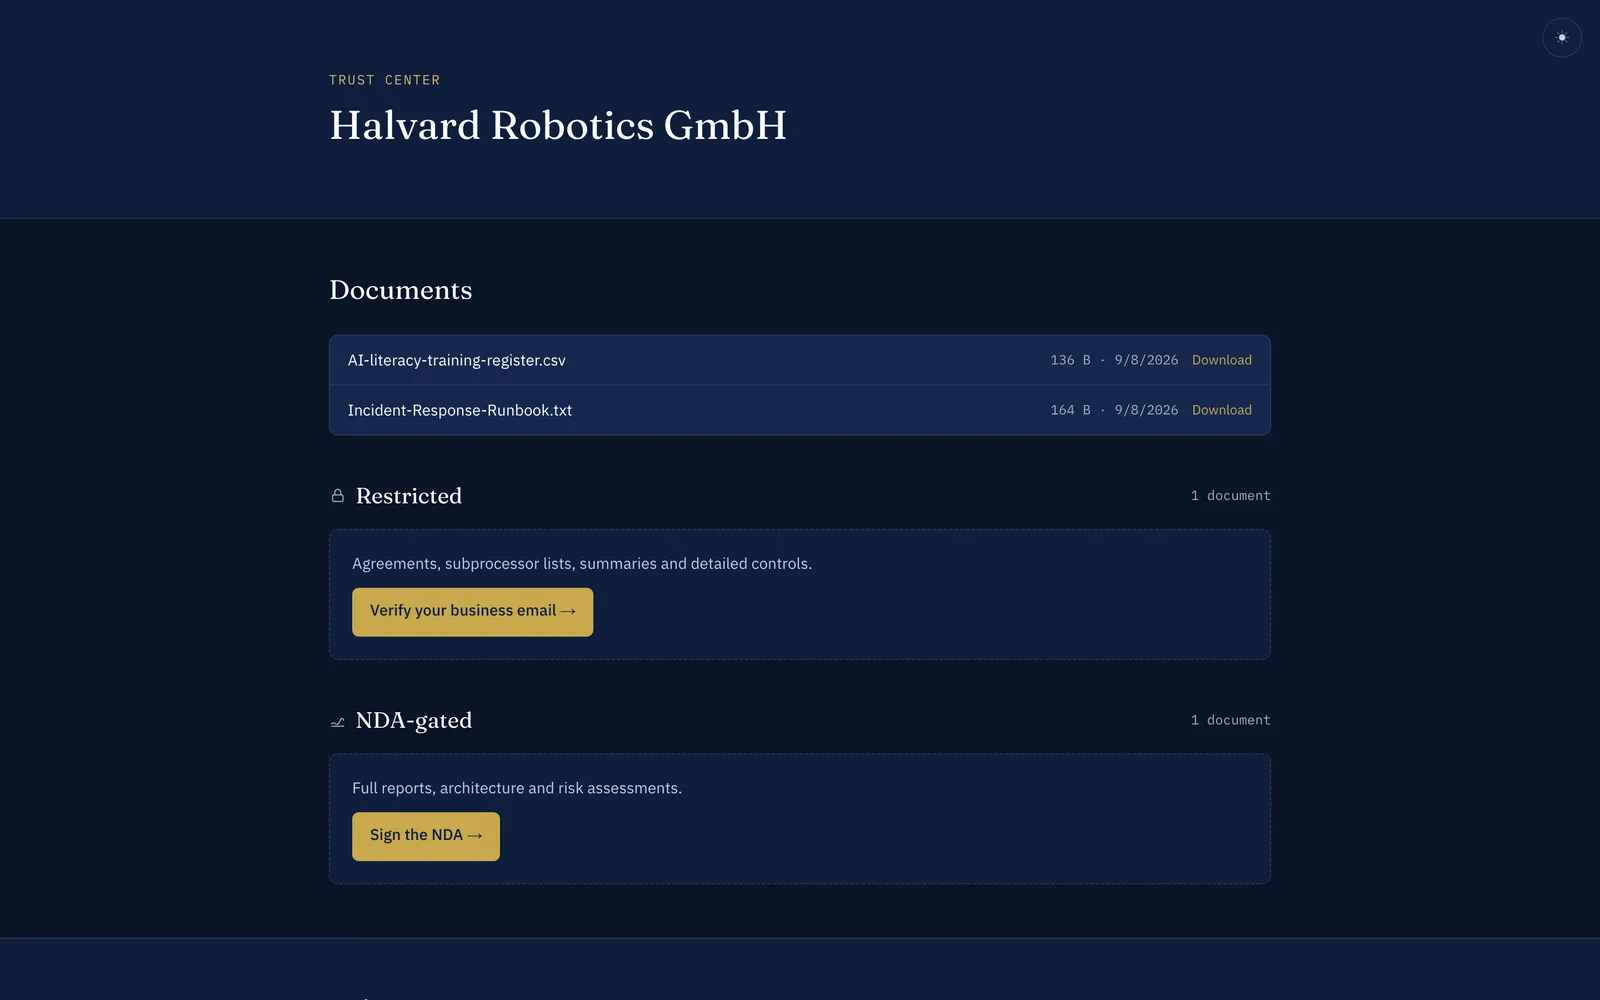
euaiactinfo.com/t/demo-org
Η δημόσια σελίδα κέντρου εμπιστοσύνης ενός οργανισμού επίδειξης, με κατάλογο εγγράφων και δημοσιευμένων πολιτικών

Οκτώ οθόνες — χρησιμοποιήστε τα βέλη για να δείτε την καθεμία.

Οθόνη 1 από 8

Το δημόσιο κέντρο εμπιστοσύνης σας

Μια σελίδα όπου πελάτες και ελεγκτές βρίσκουν μόνοι τους τα έγγραφα ασφάλειάς σας, αντί να σας στέλνουν ξανά το ίδιο ερωτηματολόγιο.

  1. Δημόσια έγγραφα που μπορεί να κατεβάσει οποιοσδήποτε
  2. Έγγραφα περιορισμένης πρόσβασης που ξεκλειδώνουν με επαληθευμένο επαγγελματικό email
  3. Ευαίσθητα έγγραφα μόνο μετά την υπογραφή συμφωνίας εμπιστευτικότητας (NDA)

Ποιοι νόμοι της ΕΕ σας αφορούν;

Τέσσερις απαντήσεις. Οι ίδιοι κανόνες που εφαρμόζει ο οδηγός αρχικής ρύθμισης, πάνω στην πραγματική βιβλιοθήκη υποχρεώσεων.

Εργαζόμενοι
ΤΝ

Επιλέξτε τομέα για να δείτε το πεδίο εφαρμογής σας.

Οι ίδιοι κανόνες εφαρμόζονται και στον οδηγό αρχικής ρύθμισης. Σημείο εκκίνησης, όχι νομική κρίση.

Κάθε ενότητα, ένα κοινό αρχείο

Δεκαέξι ενότητες που διαβάζουν τα ίδια τεκμήρια: τέσσερις για την απόδειξη με βάση τον νόμο, δέκα για τη λειτουργία του οργανισμού όπως την προϋποθέτουν οι νομοθεσίες, δύο για τη δημοσίευση όσων ισχύουν. Καθεμία φέρει πέντε σημάδια που δείχνουν από ποιους ευρωπαϊκούς νόμους αντλεί — επιλέξτε έναν παρακάτω για να δείτε πόσο εκτείνεται.

Αντλεί από

Τα πέντε σημάδια κάθε κάρτας διαβάζονται από αριστερά προς τα δεξιά: NIS2 · GDPR · EU AI Act · CRA · DORA.

Διαχείριση

10 από 16

Διοικήστε τον οργανισμό σας όπως τον περιγράφει η νομοθεσία: περιστατικά, προμηθευτές, ΤΝ, προσωπικό, κίνδυνοι.

Digital twin → IncidentsΧρονόμετρα περιστατικώνNIS2: 24 ώρες. DORA: 4 ώρες. ΓΚΠΔ: 72 ώρες. Με αφετηρία τον εντοπισμό.Αντλεί από: NIS2, GDPR, CRA, DORA.Digital twin → RisksΜητρώο κινδύνωνΠιθανότητα επί αντίκτυπο, σε σύνδεση με ό,τι απειλεί ο κίνδυνος.Αντλεί από: NIS2, EU AI Act, DORA.Digital twin → SuppliersΔιασφάλιση προμηθευτώνΈνα πιστοποιητικό που έχει λήξει είναι εύρημα, όχι παράσημο.Αντλεί από: NIS2, GDPR, DORA.Digital twin → AI registerΜητρώο ΤΝΚάθε σύστημα ΤΝ, με την κατηγορία που του αποδώσατε και το γιατί.Αντλεί από: EU AI Act.Act → PoliciesΚύκλος ζωής πολιτικώνΣύνταξη, αναθεώρηση, έγκριση, δημοσίευση, επιβεβαίωση ανάγνωσης.Αντλεί από: NIS2, GDPR, EU AI Act.Digital twin → People & trainingΠροσωπικό και εκπαίδευσηΗ υποχρέωση γραμματισμού στον τομέα της ΤΝ ισχύει από τις 2 Φεβρουαρίου 2025.Αντλεί από: NIS2, EU AI Act.Overview → Knowledge graphΓράφος γνώσηςΟ οργανισμός σας ως ζωντανός γράφος.Αντλεί από: NIS2, EU AI Act, DORA.OnboardingΕργαλείο προσδιορισμού πεδίου εφαρμογήςΠοιοι νόμοι της ΕΕ ισχύουν για εσάς, με τέσσερις απαντήσεις.Αντλεί από: NIS2, GDPR, EU AI Act, CRA, DORA.Publish → Readiness checkΈλεγχος ετοιμότηταςΕίκοσι ερωτήσεις, μια άμεση αρχική εικόνα.Αντλεί από: NIS2, GDPR, EU AI Act, DORA.Overview → Executive overviewΠίνακες ελέγχου ανά ρόλοΤρεις προβολές των ίδιων τεκμηρίων.Αντλεί από: NIS2, EU AI Act, DORA.

Φτιαγμένο για όσους φέρουν την ευθύνη

Τρεις όψεις των ίδιων τεκμηρίων. Η καθεμία είναι πραγματική οθόνη της πλατφόρμας, όχι ένα φανταστικό πρόσωπο σε μια διαφάνεια παρουσίασης.

  • ΒΑΘΜΟΛΟΓΙΑ ΣΥΜΜΟΡΦΩΣΗΣNIS2AI ACTGDPR

    Διευθύνων σύμβουλος

    Μπορούμε να αποδείξουμε τη συμμόρφωση αυτή τη στιγμή;

    Μία βαθμολογία συμμόρφωσης, τα ανοιχτά περιστατικά με τις νόμιμες προθεσμίες τους και κάθε υψηλός κίνδυνος σε μία οθόνη. Εμβαθύνετε όταν το διοικητικό συμβούλιο ρωτήσει γιατί.

    Στην πλατφόρμα: Επισκόπηση για τη διοίκηση

  • Υπεύθυνος συμμόρφωσης

    Τι πρέπει να γίνει σήμερα

    Πρώτα οι νόμιμες προθεσμίες, μετά οι εκπρόθεσμες εργασίες και μετά κάθε σημείο όπου μια πολιτική λέει ένα πράγμα και τα καταχωρισμένα τεκμήρια δείχνουν άλλο.

    Στην πλατφόρμα: Χώρος εργασίας

  • Υποχρεωτικό MFAgithub · 99%σφραγισμένο · συνδεδεμένο με το προηγούμενοΥποχρεωτικό MFAmicrosoft365 · 97%σφραγισμένο · συνδεδεμένο με το προηγούμενοΕπανέλεγχος 2FAgithub · 99%σφραγισμένο · συνδεδεμένο με το προηγούμενο

    Υπεύθυνος πληροφορικής και ασφάλειας

    Τεκμήρια χωρίς ερωτηματολόγιο

    Η σύνδεση βασισμένη στην ΤΝ διαβάζει το GitHub και το Microsoft 365 και μετατρέπει κάθε έλεγχο σε σφραγισμένο τεκμήριο με ημερομηνία. Στην ερώτηση για το MFA απαντά το σύστημα, όχι ένα email.

    Στην πλατφόρμα: Προβολή πληροφορικής και ασφάλειας

Τι βλέπουν οι αγοραστές σας, επίπεδο προς επίπεδο

Πατήστε ένα επίπεδο. Τα ίδια τεκμήρια, ορατά στο σωστό κοινό.

Προϋπόθεση πρόσβασης

Χωρίς περιορισμό. Ευρετηριάζεται από μηχανές αναζήτησης και βοηθούς ΤΝ.

Οι αγοραστές σάς ερευνούν πριν επικοινωνήσουν μαζί σας.

4 από 12 στοιχεία ορατά σε αυτό το επίπεδο

  • Επισκόπηση ασφάλειας
  • Κατάσταση πλαισίων συμμόρφωσης
  • Πιστοποιήσεις και σήματα
  • Τοποθεσία αποθήκευσης δεδομένων
  • Σύμβαση επεξεργασίας δεδομένωνΠεριορισμένης πρόσβασης
  • Κατάλογος υπεκτελούντων την επεξεργασίαΠεριορισμένης πρόσβασης
  • Συμφωνίες επιπέδου υπηρεσιών (SLA)Περιορισμένης πρόσβασης
  • Σύνοψη δοκιμής διείσδυσηςΠεριορισμένης πρόσβασης
  • Πλήρης έκθεση δοκιμής διείσδυσηςΜε NDA
  • Διαγράμματα αρχιτεκτονικήςΜε NDA
  • Εκτιμήσεις κινδύνωνΜε NDA
  • Ευαίσθητες πολιτικέςΜε NDA

Νόμιμες προθεσμίες, σε πραγματικό χρόνο

περιστατικό που εντοπίστηκε 45 λεπτά πριν ανοίξετε αυτή τη σελίδα

  • NIS2 · Έγκαιρη προειδοποίηση

    NIS2 Art 23(4)(a)

    —Εκκρεμεί
  • NIS2 · Κοινοποίηση περιστατικού

    NIS2 Art 23(4)(b)

    —Εκκρεμεί
  • NIS2 · Τελική έκθεση

    NIS2 Art 23(4)(d)

    —Εκκρεμεί
  • DORA · Αρχική κοινοποίηση

    DORA Art 19(4)(a); Del. Reg. (EU) 2025/301

    —Εκκρεμεί
  • DORA · Ενδιάμεση έκθεση

    DORA Art 19(4)(b)

    —Εκκρεμεί
  • DORA · Τελική έκθεση

    DORA Art 19(4)(c)

    —Εκκρεμεί
  • GDPR · Γνωστοποίηση παραβίασης

    GDPR Art 33(1)

    —Εκκρεμεί

Οι ίδιοι κανόνες εφαρμόζονται σε κάθε περιστατικό που καταχωρίζετε. Η πλατφόρμα μετρά αντίστροφα τον χρόνο για την υποχρέωση· δεν είναι το κανάλι μέσω του οποίου αυτή εκπληρώνεται.

Κάθε αξιολόγηση δείχνει την αλυσίδα της

Μια πραγματική υποχρέωση, ένας πραγματικός έλεγχος. Αποφασίζουν οι κανόνες· τίποτα εδώ δεν γράφτηκε από μοντέλο.

  1. Νομοθεσία

    Directive (EU) 2022/2555 (NIS2)

    Source: regulations/text/NIS2.txt:1745

  2. Υποχρέωση

    NIS2-021-2j · Article 21(2)(j)

    Έλεγχος ταυτότητας πολλαπλών παραγόντων ή συνεχής έλεγχος ταυτότητας

  3. Μέτρο ελέγχου

    Υποχρεωτικό MFA για όλους τους χρήστες

    Άμεσο τεκμήριο για το άρθρο 21 παράγραφος 2 στοιχείο ι)

  4. Τεκμήριο

    github · 99% · today

    18/19 μέλη (95%) έχουν ενεργοποιημένο 2FA· 0 από τους 2 κατόχους (owners) χωρίς 2FA

  5. Αξιολόγηση

    ΠΛΗΡΟΥΤΑΙ

    Επαληθεύτηκε μέσω github σήμερα με βαθμό βεβαιότητας 99%.

Μια πραγματική βιβλιοθήκη υποχρεώσεων, όχι ένα υπόδειγμα λίστας ελέγχου

82 υποχρεώσεις σε 6 νομοθεσίες, καθεμία με παραπομπή στη συγκεκριμένη νομοθετική πράξη, στο άρθρο και στη γραμμή της πηγής από την οποία προέρχεται, και με πλήρη ιχνηλασιμότητα έως το επίσημο κείμενο του EUR-Lex.

Εξερευνήστε τη βιβλιοθήκη υποχρεώσεων →
  • artificial intelligence8
  • Cyber Resilience Act2
  • digital operational resilience11
  • data protection5
  • cybersecurity8
  • NIS2 Art 21(2) technical requirements48

Τι ισχύει πραγματικά για εμάς

  • Τα δεδομένα σας αποθηκεύονται στην ΕΕ (Φρανκφούρτη) ως προεπιλογή, όχι ως υποσημείωση.
  • Κάθε κανονιστική παραπομπή οδηγεί πίσω στο επίσημο νομικό κείμενο (EUR-Lex), όχι σε μια περίληψη μάρκετινγκ.
  • Κανένα επινοημένο λογότυπο, κανένας κατασκευασμένος αριθμός πελατών, κανένα πρόσωπο από τράπεζα εικόνων. Τα στιγμιότυπα της περιήγησης στο προϊόν είναι πραγματικά· η εικονογράφηση στην αρχή της σελίδας είναι ενδεικτική.
  • Είμαστε ακόμη στην αρχή. Μιλήστε μαζί μας τώρα και θα γίνετε συνεργάτης σχεδιασμού, με άμεσο λόγο στον οδικό χάρτη του προϊόντος.

Υπολογίστε τον χρόνο που εξοικονομείτε

Μια χονδρική εκτίμηση, όχι εγγύηση. Υποθέτει ότι ένα ζωντανό κέντρο εμπιστοσύνης αντικαθιστά περίπου το 75% του χρόνου που χρειάζεται για να απαντηθεί ένα ερωτηματολόγιο ασφάλειας από το μηδέν.

~108 ώρες/έτος

Εκτίμηση βάσει της παραπάνω παραδοχής. Προσαρμόστε τους αριθμούς στα δεδομένα της δικής σας ομάδας.

Σχεδιασμένο για τον κλάδο σας

Κάθε σελίδα εκτελεί το εργαλείο προσδιορισμού πεδίου εφαρμογής με ένα τυπικό προφίλ του κλάδου, ώστε ό,τι βλέπετε να προκύπτει από τους κανόνες και όχι από απλούς ισχυρισμούς.

Ερωτήσεις που μας κάνουν συχνά

Αντικαθιστά το ΣΔΑΠ (ISMS) ή το εργαλείο GRC που χρησιμοποιούμε;

Όχι. Το σύστημα διαχείρισής σας παραμένει το σύστημα αναφοράς για τα μέτρα ελέγχου και τους κινδύνους. Η πλατφόρμα είναι το επίπεδο των τεκμηρίων και της απόδειξης: αναλύει τον νόμο σε υποχρεώσεις, ελέγχει τα τεκμήρια και δείχνει το αποτέλεσμα σε αγοραστές, ελεγκτές και στο διοικητικό συμβούλιο χωρίς να αναπαράγει το ΣΔΑΠ.

Αποφασίζει η ΤΝ για τη συμμόρφωσή μας;

Το σύστημα ΤΝ κάνει την επίπονη δουλειά: συνδέεται με τα συστήματά σας, συλλέγει τα τεκμήρια, προσδιορίζει ποιες απαιτήσεις σας αφορούν, σας βαθμολογεί και προγραμματίζει ό,τι πρέπει να γίνει. Κάθε αξιολόγηση αποφασίζεται από κανόνες που μπορείτε να εξετάσετε και καθεμία δείχνει το σκεπτικό της, από το άρθρο του νόμου μέχρι το τεκμήριο, ώστε τίποτα να μην είναι «μαύρο κουτί». Υπάρχει επίσης μητρώο ΤΝ για τα εργαλεία ΤΝ που χρησιμοποιεί η εταιρεία σας.

Ποιες νομοθεσίες καλύπτονται;

Η Πράξη της ΕΕ για την ΤΝ, η Οδηγία NIS2 και ο Εκτελεστικός Κανονισμός (ΕΕ) 2024/2690, ο DORA και ο Κατ' εξουσιοδότηση Κανονισμός (ΕΕ) 2025/301, ο ΓΚΠΔ και η Πράξη για την κυβερνοανθεκτικότητα: 82 υποχρεώσεις, καθεμία με παραπομπή στο επίσημο κείμενο του EUR-Lex και στη γραμμή της πηγής.

Πού βρίσκονται τα δεδομένα μας;

Η βάση δεδομένων είναι PostgreSQL στο Supabase στη Φρανκφούρτη (eu-central-1), με τα δεδομένα κάθε εταιρείας αυστηρά διαχωρισμένα σε επίπεδο βάσης δεδομένων. Η υπολογιστική επεξεργασία της εφαρμογής εκτελείται στο Vercel, προς το παρόν στην περιοχή US East. Η σελίδα για την ασφάλεια αναφέρει με ακρίβεια τι έχει εφαρμοστεί και τι όχι.

Πόσο κοστίζει;

Κάθε πακέτο τιμολογείται με προσφορά. Πείτε μας τι χρειάζεται να αποδείξετε και σε ποιον, και θα σας απαντήσουμε με γραπτή τιμή και ημερομηνία έναρξης· η σελίδα τιμών δείχνει τις τιμές εκκίνησης των πακέτων Team και Business.

Μπορούμε να το δούμε χωρίς εγγραφή;

Ναι. Η ζωντανή επίδειξη σάς συνδέει σε έναν οργανισμό με δείγματα δεδομένων, μόνο για ανάγνωση, με όλες τις ενότητες συμπληρωμένες.

Είναι νομική συμβουλή το εργαλείο προσδιορισμού πεδίου εφαρμογής;

Όχι. Εφαρμόζει το κριτήριο μεγέθους και τους καταλόγους τομέων της ίδιας της οδηγίας, καθώς και τους κανόνες του οδηγού αρχικής ρύθμισης, και δηλώνει ότι αποτελεί σημείο εκκίνησης. Ο προσδιορισμός του πεδίου εφαρμογής ανήκει σε εσάς και, κατά περίπτωση, στην αρμόδια αρχή.

Δημοσιεύστε το κέντρο εμπιστοσύνης σας σε ένα απόγευμα, όχι σε ένα τρίμηνο.

Χωρίς πιστωτική κάρτα, χωρίς δεσμεύσεις. Πείτε μας τι χρειάζεται να αποδείξετε και σε ποιον.

Εκδηλώστε ενδιαφέρον για προσφορά →