EU AI Act Info

AI Compliance OS

वह सॉफ़्टवेयर जो आपकी कंपनी को अनुपालन में बनाए रखता है।

ईयू एआई अधिनियम, NIS2 निर्देश, DORA और साइबर रेज़िलिएंस अधिनियम के लिए बनाया गया।

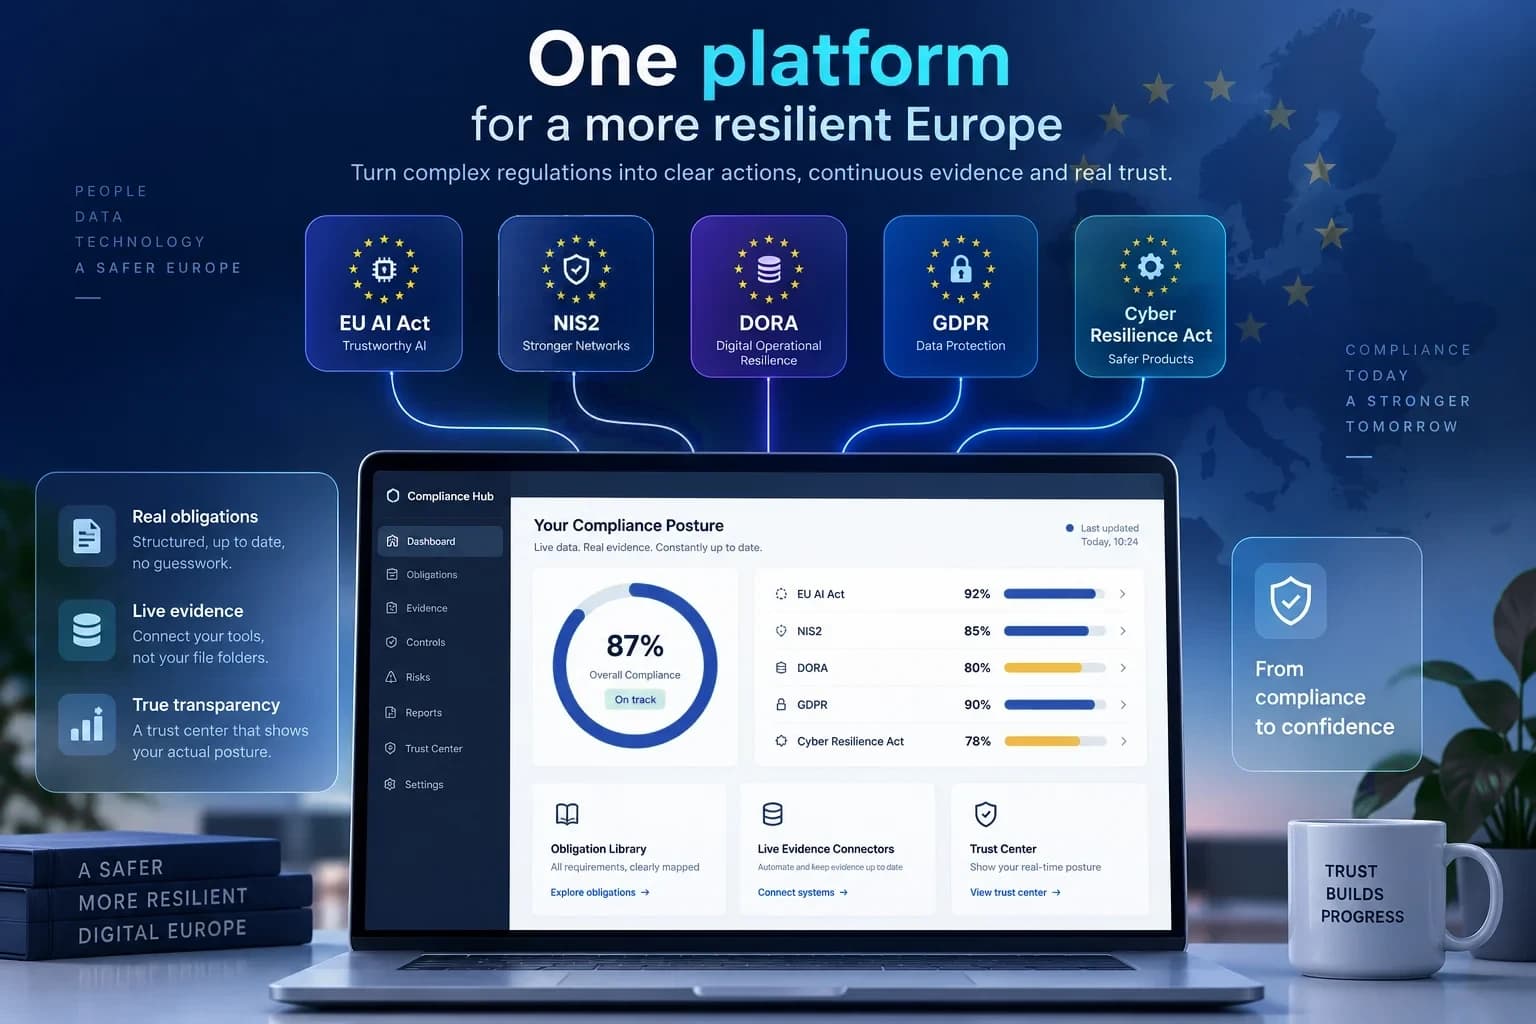
चित्र: ईयू एआई अधिनियम, NIS2, DORA, GDPR और साइबर रेज़िलिएंस अधिनियम एक लैपटॉप पर एक ही अनुपालन डैशबोर्ड में आते हुए
0
असली दायित्व, हर एक प्राथमिक कानून से उद्धृत
0
शामिल यूरोपीय विनियम
0
बनाए गए एआई-संचालित कनेक्शन
EU
डिफ़ॉल्ट रूप से होस्टेड अवसंरचना

इसे चलते हुए देखिए

असली उत्पाद के भीतर एक मिनट, ऐसी गति से कि आप हर स्क्रीन पढ़ सकें: स्कोर, घड़ियाँ, ग्राफ़, ऑडिट पैक।

यह कैसे काम करता है

हम आपके व्यवसाय को कैसे स्कैन करते हैं

न मौके पर कोई सलाहकार, न सौ पन्नों की प्रश्नावली। आप सॉफ़्टवेयर को चार तरह की जानकारी देते हैं, और वह आप पर लागू होने वाली हर कानूनी आवश्यकता को उसी के विरुद्ध जाँचता है।

  1. 01

    आपकी कंपनी की प्रोफ़ाइल

    लगभग पाँच मिनट

    आप कहाँ स्थित हैं, आपका क्षेत्र और आकार, और आप एआई इस्तेमाल करते हैं या बनाते हैं। इन जवाबों से सॉफ़्टवेयर तय करता है कि आप पर कौन-से यूरोपीय संघ के कानून लागू होते हैं।

    • देश और क्षेत्र
    • कर्मचारियों की संख्या
    • एआई का उपयोग, वित्तीय सेवाएँ, कनेक्टेड उत्पाद
  2. 02

    तैयारी जाँच

    बीस हाँ-या-ना प्रश्न

    दायरे में आने वाले कानूनों से लिए गए छोटे प्रश्न। कोई साक्ष्य आने से पहले ही ये बता देते हैं कि ध्यान कहाँ देना है।

    • क्या चोरी हुए पासवर्ड वाले किसी व्यक्ति को MFA रोक देगा?
    • क्या आप किसी घटना पर 24 घंटे के भीतर प्रतिक्रिया दे सकते हैं?
    • क्या इस साल आपने बैकअप से रिस्टोर किया है?
  3. 03

    आपके टूल, केवल-पठन

    आज Microsoft 365 और GitHub

    आप केवल-पठन पहुँच देते हैं और सॉफ़्टवेयर आपकी असली सेटिंग्स जाँचता है — जैसे हर उपयोगकर्ता और एडमिन मल्टी-फ़ैक्टर प्रमाणीकरण से साइन इन करता है या नहीं। यह कभी कुछ बदलता नहीं।

    • Microsoft 365 / Entra ID
    • GitHub
    • आगे Google Workspace, Okta, AWS और Azure
  4. 04

    आपके दस्तावेज़ और रजिस्टर

    अपलोड करें या टाइप करें

    अपनी नीतियाँ अपलोड करें और हर एक को उस आवश्यकता से जोड़ें जिसे वह पूरा करती है। फिर वह जोड़ें जो कोई टूल नहीं देख सकता: लोग और प्रशिक्षण, आपूर्तिकर्ता और प्रमाणपत्र, एआई सिस्टम, संपत्तियाँ और जोखिम।

    • नीतियाँ और प्रक्रियाएँ
    • आपूर्तिकर्ता प्रमाणपत्र और अनुबंध
    • एआई सिस्टम, संपत्तियाँ, जोखिम

स्कैन

फिर यह स्कैन करता है

  1. हर आवश्यकता को एक निर्णय मिलता है — प्रमाणित, आंशिक रूप से प्रमाणित, पुराना या अनुपस्थित — और साथ में उसका साक्ष्य भी।

  2. जहाँ रिकॉर्ड और साक्ष्य आपस में मेल नहीं खाते, वहाँ एक निष्कर्ष बनता है: समाप्त हो चुका आपूर्तिकर्ता प्रमाणपत्र, बिना जोखिम-स्तर वाला एआई सिस्टम।

  3. हर कमी एक नियत-तिथि वाले कार्य में बदल जाती है, और जैसे-जैसे आप उन्हें पूरा करते हैं, आपका अनुपालन स्कोर बढ़ता है।

हर आवश्यकता अंततः इनमें से एक बनती है

  • प्रमाणित
  • आंशिक रूप से प्रमाणित
  • पुराना
  • अनुपस्थित

आपका डेटा

  • यूरोपीय संघ (फ़्रैंकफ़र्ट) में संग्रहीत
  • कनेक्शन केवल-पठन हैं
  • केवल आपके संगठन को दिखता है
  • जब तक आप प्रकाशित न करें, कुछ भी सार्वजनिक नहीं

आपका निजी एआई सिस्टम यह काम करता है।

यह आपके अपने डेटा पर, आपके अपने वर्कस्पेस के भीतर चलता है, और जो कुछ यह पढ़ता है वह कभी बाहर नहीं जाता। यह क्या करता है, कदम दर कदम।

  1. 01

    यह जुड़ता है

  2. 02

    यह जाँचता है

  3. 03

    यह स्कोर देता है

  4. 04

    यह योजना बनाता है

आप जिन टूल का पहले से उपयोग करते हैं — आज GitHub और Microsoft 365 — उनसे एआई-संचालित कनेक्शन। यह केवल पढ़ता है। यह कुछ भी नहीं बदलता, और आपकी निजता में कभी दख़ल नहीं देता।

हर जाँच एक साक्ष्य के रूप में सहेजी जाती है — स्रोत, समय और छेड़छाड़-रोधी मुहर के साथ। कुछ भी कभी अधिलेखित नहीं होता, इसलिए ऑडिटर देख सकता है कि कब क्या सच था।

यह ठीक-ठीक तय करता है कि हर यूरोपीय कानून की कौन-सी आवश्यकताएँ आपकी कंपनी पर लागू होती हैं और आपको एक निजी अनुपालन स्कोर देता है। हर निर्णय अपना तर्क दिखाता है, ताकि आप कारण देख सकें।

फिर यह हर कमी को समय-सीमा और कार्रवाई के क्रम सहित एक स्पष्ट सूची में बदल देता है। आपका स्कोर, आपका ट्रस्ट सेंटर और आपका ऑडिट पैक — सब एक ही रिकॉर्ड पढ़ते हैं।

GHM365MFA अनिवार्यgithub · 99%3 घं. पहले सत्यापितमुहरबंद · पिछले रिकॉर्ड से जुड़ानियंत्रणArt 21(2)(j)NIS2ट्रस्ट सेंटर लाइव

प्लेटफ़ॉर्म के भीतर

एक डेमो संगठन की असली स्क्रीन, मॉक-अप नहीं। सिस्टम आपके लिए यही बनाता है, और एक अनुपालन अधिकारी हर दिन यही देखता है।

  • आपका ट्रस्ट सेंटर हम बनाते हैं

    वही, जिसकी NIS2 निर्देश अपेक्षा करता है और जिसे आपके ग्राहक अपने आपूर्तिकर्ताओं की जाँच करते समय माँगते हैं। आपके डैशबोर्ड से, आपके चुने हुए पहुँच-स्तर पर प्रकाशित।

  • आपका अपना अनुपालन स्कोर

    हमारा एआई सिस्टम ठीक-ठीक तय करता है कि हर यूरोपीय नीति और कानून की कौन-सी आवश्यकताएँ आपकी कंपनी पर लागू होती हैं, और उन्हीं के विरुद्ध आपको स्कोर देता है — तर्क छिपाकर नहीं, दिखाकर।

  • तारीख़ों सहित एक स्पष्ट योजना

    फिर यह हर कमी को एक सूची में बदल देता है: क्या करना है, किस क्रम में, कब तक। कानूनी समय-सीमाएँ घटना के क्षण से ही आपके लिए गिनी जाती हैं।

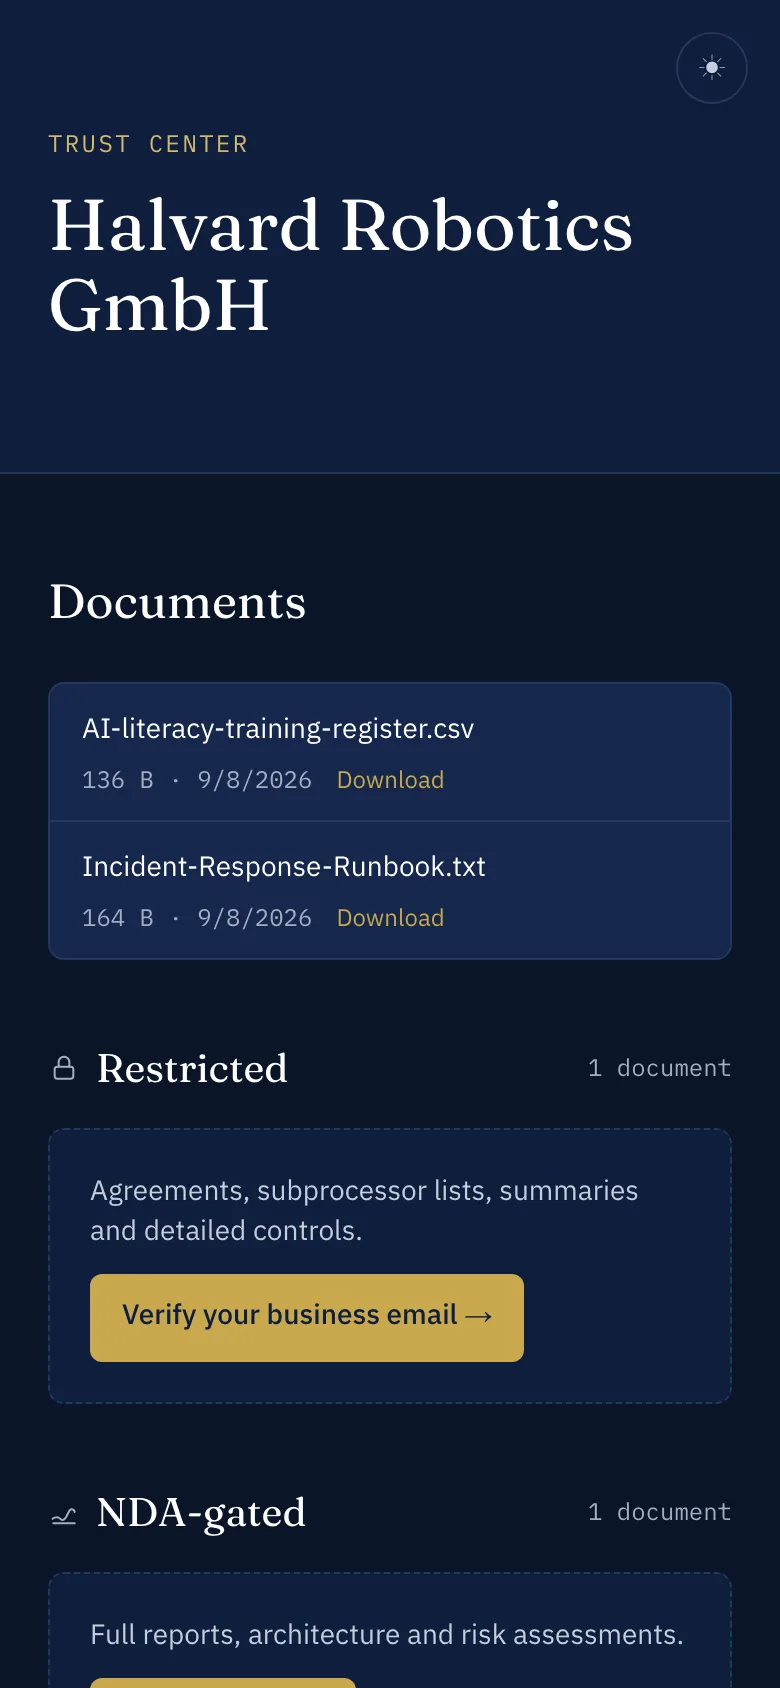
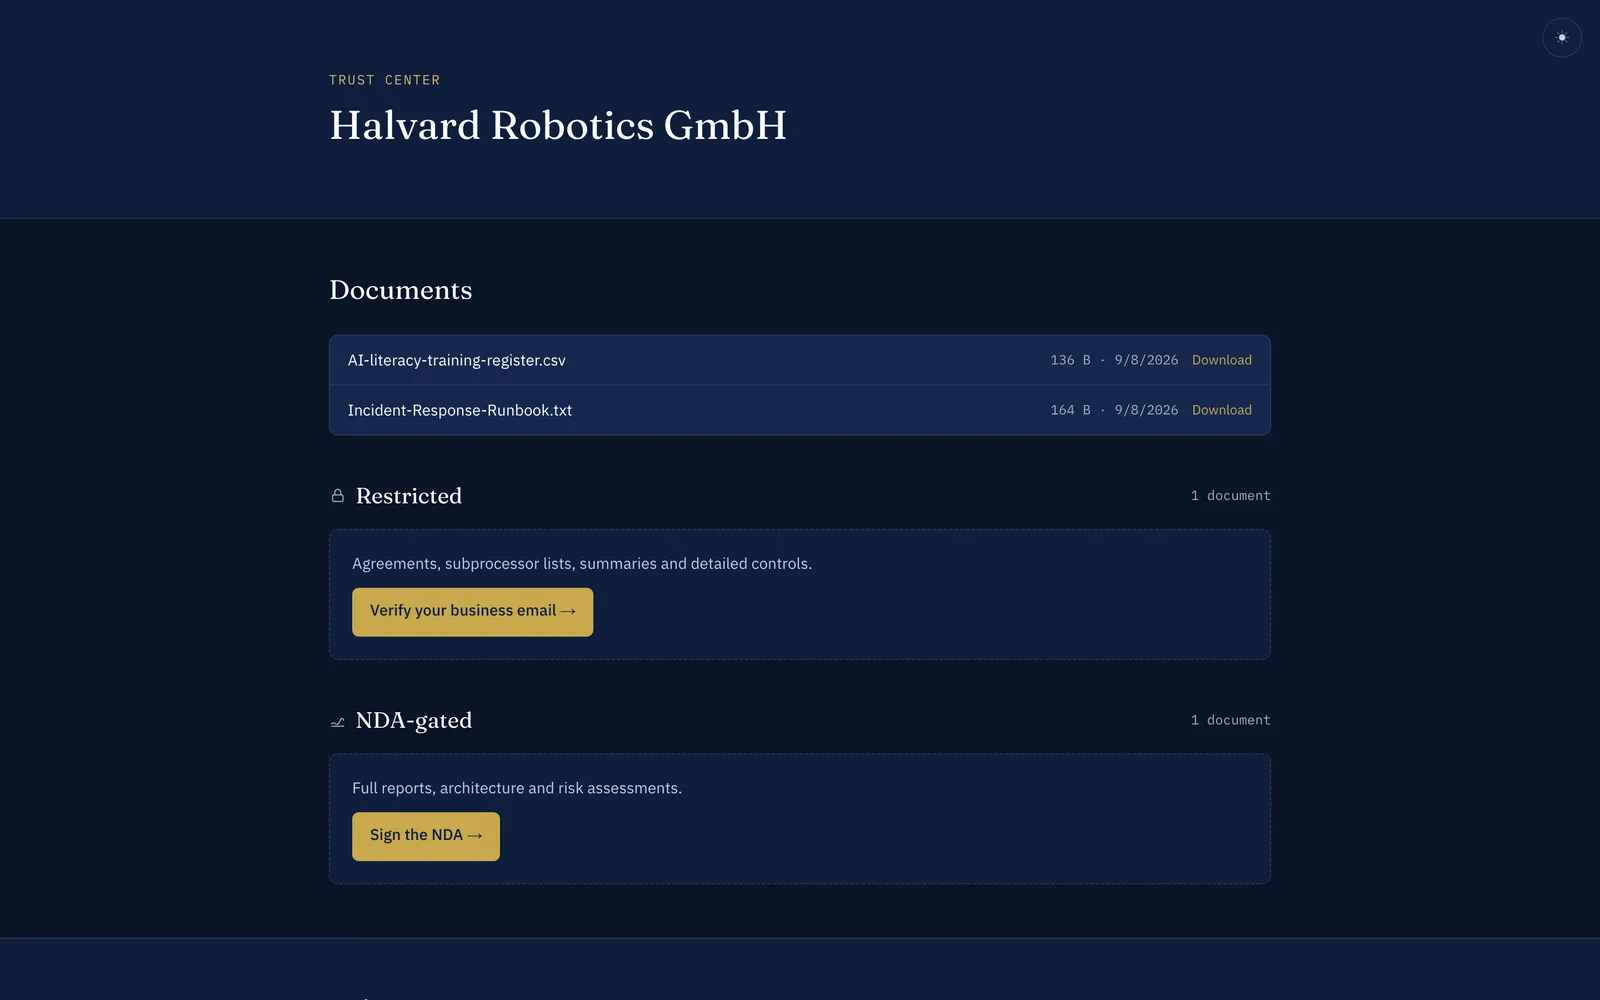
euaiactinfo.com/t/demo-org
एक डेमो संगठन का सार्वजनिक ट्रस्ट सेंटर पृष्ठ, जिसमें दस्तावेज़ और प्रकाशित नीतियाँ सूचीबद्ध हैं

आठ स्क्रीन — हर एक देखने के लिए तीरों का उपयोग करें।

स्क्रीन 1 / 8

आपका सार्वजनिक ट्रस्ट सेंटर

एक ऐसा पृष्ठ जहाँ ग्राहक और ऑडिटर आपको वही प्रश्नावली दोबारा भेजने के बजाय आपके सुरक्षा दस्तावेज़ ख़ुद ढूँढ़ लेते हैं।

  1. सार्वजनिक दस्तावेज़, जिन्हें कोई भी डाउनलोड कर सकता है
  2. प्रतिबंधित दस्तावेज़, जो सत्यापित कारोबारी ईमेल से खुलते हैं
  3. संवेदनशील दस्तावेज़, केवल एनडीए पर हस्ताक्षर के बाद

आप पर कौन-से यूरोपीय संघ के कानून लागू होते हैं?

चार जवाब। वही नियम जो ऑनबोर्डिंग विज़ार्ड चलाता है, असली दायित्व-संग्रह के विरुद्ध।

कर्मचारी
एआई

अपना दायरा देखने के लिए कोई क्षेत्र चुनें।

यही नियम ऑनबोर्डिंग विज़ार्ड में भी चलते हैं। यह एक शुरुआती बिंदु है, कानूनी निर्धारण नहीं।

हर मॉड्यूल, एक ही रिकॉर्ड

सोलह मॉड्यूल, सब एक ही साक्ष्य पढ़ते हैं: चार कानून से प्रमाणित करने के लिए, दस उस संगठन को चलाने के लिए जिसकी विनियम अपेक्षा करते हैं, और दो जो सच है उसे प्रकाशित करने के लिए। हर मॉड्यूल पर पाँच निशान बताते हैं कि वह किन यूरोपीय कानूनों से पढ़ता है — नीचे कोई एक चुनकर देखिए कि उसकी पहुँच कहाँ तक है।

इनसे पढ़ता है

हर कार्ड के पाँच निशान बाएँ से दाएँ पढ़े जाते हैं: NIS2 · GDPR · ईयू एआई अधिनियम · CRA · DORA।

संचालित करें

16 में से 10

उस संगठन को चलाएँ जिसकी विनियम अपेक्षा करते हैं: घटनाएँ, आपूर्तिकर्ता, एआई, लोग, जोखिम।

Digital twin → Incidentsघटना घड़ियाँNIS2 24 घंटे. DORA 4 घंटे. GDPR 72 घंटे. पहचान के क्षण से।इनसे पढ़ता है: NIS2, GDPR, CRA, DORA।Digital twin → Risksजोखिम रजिस्टरसंभावना गुणा प्रभाव, उसी से जुड़ा जिसे वह ख़तरे में डालता है।इनसे पढ़ता है: NIS2, EU AI Act, DORA।Digital twin → Suppliersआपूर्तिकर्ता आश्वासनसमाप्त प्रमाणपत्र एक बैज नहीं, एक निष्कर्ष है।इनसे पढ़ता है: NIS2, GDPR, DORA।Digital twin → AI registerएआई रजिस्टरहर एआई सिस्टम, आपके तय किए स्तर और उसके कारण के साथ।इनसे पढ़ता है: EU AI Act।Act → Policiesनीति जीवन-चक्रमसौदा, समीक्षा, अनुमोदन, प्रकाशन, स्वीकृति।इनसे पढ़ता है: NIS2, GDPR, EU AI Act।Digital twin → People & trainingलोग और प्रशिक्षणएआई साक्षरता 2 फ़रवरी 2025 से लागू है।इनसे पढ़ता है: NIS2, EU AI Act।Overview → Knowledge graphनॉलेज ग्राफ़आपका संगठन, एक जीवंत ग्राफ़ के रूप में।इनसे पढ़ता है: NIS2, EU AI Act, DORA।Onboardingस्कोप फ़ाइंडरचार जवाबों से, कौन-से यूरोपीय कानून आप पर लागू हैं।इनसे पढ़ता है: NIS2, GDPR, EU AI Act, CRA, DORA।Publish → Readiness checkतैयारी जाँचबीस प्रश्न, तुरंत एक आधार-रेखा।इनसे पढ़ता है: NIS2, GDPR, EU AI Act, DORA।Overview → Executive overviewभूमिका-आधारित डैशबोर्डएक ही साक्ष्य के तीन दृश्य।इनसे पढ़ता है: NIS2, EU AI Act, DORA।

उन लोगों के लिए बना है जो यह ज़िम्मेदारी उठाते हैं

एक ही साक्ष्य के तीन दृश्य। हर एक प्लेटफ़ॉर्म की असली स्क्रीन है, किसी स्लाइड का काल्पनिक किरदार नहीं।

  • अनुपालन स्कोरNIS2AI ACTGDPR

    प्रबंध निदेशक

    क्या हम अभी अनुपालन साबित कर सकते हैं?

    एक अनुपालन स्कोर, कानूनी घड़ियों सहित खुली घटनाएँ, और हर उच्च जोखिम — सब एक ही स्क्रीन पर। बोर्ड कारण पूछे तो गहराई में जाइए।

    In the platform: कार्यकारी अवलोकन

  • अनुपालन अधिकारी

    आज क्या करना है

    पहले कानूनी घड़ियाँ, फिर विलंबित कार्य, फिर हर वह जगह जहाँ नीति कुछ कहती है और फ़ाइल का साक्ष्य कुछ और।

    In the platform: वर्कस्पेस

  • MFA अनिवार्यgithub · 99%मुहरबंद · पिछले से जुड़ाMFA अनिवार्यmicrosoft365 · 97%मुहरबंद · पिछले से जुड़ा2FA पुनः जाँचgithub · 99%मुहरबंद · पिछले से जुड़ा

    आईटी और सुरक्षा प्रमुख

    बिना प्रश्नावली के साक्ष्य

    एआई-संचालित कनेक्शन GitHub और Microsoft 365 पढ़ता है और हर जाँच को मुहरबंद, दिनांकित साक्ष्य में बदल देता है। MFA का सवाल ईमेल नहीं, सिस्टम जवाब देता है।

    In the platform: आईटी और सुरक्षा दृश्य

आपके खरीदार क्या देखते हैं, स्तर दर स्तर

किसी स्तर पर टैप करें। वही साक्ष्य, सही दर्शकों के सामने।

रोक

कोई रोक नहीं। सर्च इंजन और एआई असिस्टेंट इसे अनुक्रमित करते हैं।

खरीदार आपसे संपर्क करने से पहले आपकी जाँच-पड़ताल करते हैं।

इस स्तर पर 12 में से 4 आइटम दिखते हैं

  • सुरक्षा अवलोकन
  • अनुपालन ढाँचे की स्थिति
  • प्रमाणपत्र और बैज
  • डेटा का स्थान
  • डेटा प्रोसेसिंग अनुबंधप्रतिबंधित
  • उप-प्रोसेसर सूचीप्रतिबंधित
  • सेवा-स्तर अनुबंधप्रतिबंधित
  • पेनिट्रेशन टेस्ट सारांशप्रतिबंधित
  • पूरी पेनिट्रेशन टेस्ट रिपोर्टएनडीए-संरक्षित
  • आर्किटेक्चर आरेखएनडीए-संरक्षित
  • जोखिम आकलनएनडीए-संरक्षित
  • संवेदनशील नीतियाँएनडीए-संरक्षित

कानूनी घड़ियाँ, लाइव

घटना आपके यह पृष्ठ खोलने से 45 मिनट पहले पकड़ी गई

  • NIS2 · प्रारंभिक चेतावनी

    NIS2 Art 23(4)(a)

    देय
  • NIS2 · घटना की सूचना

    NIS2 Art 23(4)(b)

    देय
  • NIS2 · अंतिम रिपोर्ट

    NIS2 Art 23(4)(d)

    देय
  • DORA · पहली सूचना

    DORA Art 19(4)(a); Del. Reg. (EU) 2025/301

    देय
  • DORA · मध्यवर्ती रिपोर्ट

    DORA Art 19(4)(b)

    देय
  • DORA · अंतिम रिपोर्ट

    DORA Art 19(4)(c)

    देय
  • GDPR · उल्लंघन की सूचना

    GDPR Art 33(1)

    देय

यही नियम आपकी दर्ज की हर घटना पर चलते हैं। प्लेटफ़ॉर्म कर्तव्य की उलटी गिनती करता है; वह कर्तव्य निभाने का माध्यम नहीं है।

हर निर्णय अपनी शृंखला दिखाता है

एक असली दायित्व, एक असली जाँच। निर्णय नियम करते हैं; यहाँ कुछ भी किसी मॉडल ने नहीं लिखा।

  1. विनियम

    Directive (EU) 2022/2555 (NIS2)

    Source: regulations/text/NIS2.txt:1745

  2. दायित्व

    NIS2-021-2j · Article 21(2)(j)

    मल्टी-फ़ैक्टर प्रमाणीकरण या सतत प्रमाणीकरण

  3. नियंत्रण

    सभी उपयोगकर्ताओं के लिए MFA अनिवार्य

    अनुच्छेद 21(2)(j) का प्रत्यक्ष साक्ष्य

  4. साक्ष्य

    github · 99% · today

    19 में से 18 सदस्यों (95%) के पास 2FA सक्षम है; 2 में से कोई भी मालिक बिना 2FA नहीं

  5. निर्णय

    पूर्ण

    आज github के माध्यम से 99% विश्वास के साथ सत्यापित।

चेकलिस्ट टेम्पलेट नहीं, एक असली दायित्व संग्रह

6 विनियमों में फैले 77 दायित्व, हर एक उस सटीक विनियम, अनुच्छेद और स्रोत-पंक्ति का हवाला देता है जहाँ से वह आया — आधिकारिक EUR-Lex पाठ तक ट्रेस करने योग्य।

दायित्व संग्रह देखें →
  • artificial intelligence5
  • Cyber Resilience Act2
  • digital operational resilience11
  • data protection3
  • cybersecurity8
  • NIS2 Art 21(2) technical requirements48

हमारे बारे में जो वाक़ई सच है

  • आपके रिकॉर्ड डिफ़ॉल्ट रूप से यूरोपीय संघ (फ़्रैंकफ़र्ट) में रखे जाते हैं — किसी फ़ुटनोट के वादे के तौर पर नहीं।
  • हर विनियामक संदर्भ किसी मार्केटिंग सारांश तक नहीं, आधिकारिक विधिक पाठ (EUR-Lex) तक जाता है।
  • न गढ़े हुए लोगो, न बनावटी ग्राहक संख्या, न स्टॉक तस्वीरें। प्रोडक्ट टूर के स्क्रीनशॉट असली हैं; ऊपर का चित्र प्रतीकात्मक है।
  • हम अभी शुरुआती दौर में हैं। अभी साइन अप करें और आप डिज़ाइन पार्टनर बनते हैं, जिसकी बात रोडमैप में सीधे शामिल होती है।

अपनी बचने वाली समय का अनुमान लगाएँ

यह मोटा अनुमान है, कोई गारंटी नहीं। यह मानकर चलता है कि एक लाइव ट्रस्ट सेंटर, किसी सुरक्षा प्रश्नावली को शुरू से भरने में लगने वाले समय का लगभग 75% बचा देता है।

~108 घंटे/वर्ष

ऊपर दी गई मान्यता से अनुमानित। अपनी टीम के अनुसार संख्याएँ बदलें।

आपके क्षेत्र के लिए बना

हर पृष्ठ उस उद्योग की एक सामान्य प्रोफ़ाइल के साथ स्कोप फ़ाइंडर चलाता है, इसलिए जो आप देखते हैं वह दावा नहीं, नियमों से की गई गणना है।

जो सवाल हमसे पूछे जाते हैं

क्या यह हमारे ISMS या GRC टूल की जगह लेता है?

नहीं। नियंत्रणों और जोखिमों के लिए आपका प्रबंधन तंत्र ही रिकॉर्ड का स्रोत बना रहता है। यह साक्ष्य और प्रमाण की परत है: यह कानून को दायित्वों में बाँटता है, साक्ष्य जाँचता है, और नतीजा खरीदारों, ऑडिटरों और बोर्ड को दिखाता है — बिना ISMS की नकल किए।

क्या हमारा अनुपालन एआई तय करता है?

मेहनत का काम एआई सिस्टम करता है: यह आपके सिस्टम से जुड़ता है, साक्ष्य जुटाता है, तय करता है कि कौन-सी आवश्यकताएँ आप पर लागू हैं, आपको स्कोर देता है और काम शेड्यूल करता है। हर निर्णय उन नियमों से होता है जिन्हें आप ख़ुद देख सकते हैं, और हर निर्णय अपना तर्क कानून के अनुच्छेद से लेकर साक्ष्य तक दिखाता है — कुछ भी ब्लैक बॉक्स नहीं। आपकी कंपनी जिन एआई टूल का उपयोग करती है, उनके लिए एक एआई रजिस्टर भी है।

कौन-से विनियम शामिल हैं?

ईयू एआई अधिनियम, NIS2 और कार्यान्वयन विनियम 2024/2690, DORA और प्रत्यायोजित विनियम 2025/301, GDPR तथा साइबर रेज़िलिएंस अधिनियम: कुल 77 दायित्व, हर एक आधिकारिक EUR-Lex पाठ और स्रोत-पंक्ति से उद्धृत।

हमारा डेटा कहाँ है?

डेटाबेस फ़्रैंकफ़र्ट (eu-central-1) में Supabase पर PostgreSQL है, जहाँ हर कंपनी का डेटा डेटाबेस स्तर पर पूरी तरह अलग रखा जाता है। एप्लिकेशन कंप्यूट Vercel पर चलता है, फ़िलहाल यूएस ईस्ट में। सुरक्षा पृष्ठ ठीक-ठीक बताता है कि क्या मौजूद है और क्या नहीं।

इसकी लागत क्या है?

आज कुछ नहीं। शुरुआती दौर में प्लेटफ़ॉर्म डिज़ाइन पार्टनरों के लिए मुफ़्त है — हर मॉड्यूल शामिल, कोई कार्ड नहीं। किसी भी प्लान पर शुल्क लगने से पहले हम सूचना देते हैं।

क्या हम बिना साइन अप किए इसे देख सकते हैं?

हाँ। लाइव डेमो आपको एक तैयार-किए-गए संगठन में केवल-पठन मोड में साइन इन कराता है, जहाँ हर मॉड्यूल भरा हुआ है।

क्या स्कोप फ़ाइंडर कानूनी सलाह है?

नहीं। यह निर्देश के अपने आकार-मानदंड और क्षेत्र-सूचियाँ तथा ऑनबोर्डिंग विज़ार्ड के नियम लागू करता है, और स्वयं कहता है कि यह एक शुरुआती बिंदु है। दायरा तय करना आपका काम है और, जहाँ लागू हो, सक्षम प्राधिकरण का।

अपना ट्रस्ट सेंटर एक तिमाही में नहीं, एक दोपहर में प्रकाशित करें।

न क्रेडिट कार्ड, न सेल्स कॉल। साइन अप करें, अपने साक्ष्य अपलोड करें, प्रकाशित करें।

मुफ़्त शुरू करें →