AI Compliance OS

Şirketinizin mevzuata uyumlu kalmasına yardımcı olan yazılım.

AB Yapay Zekâ Yasası, NIS2 direktifi, DORA ve Siber Dayanıklılık Yasası için geliştirildi.

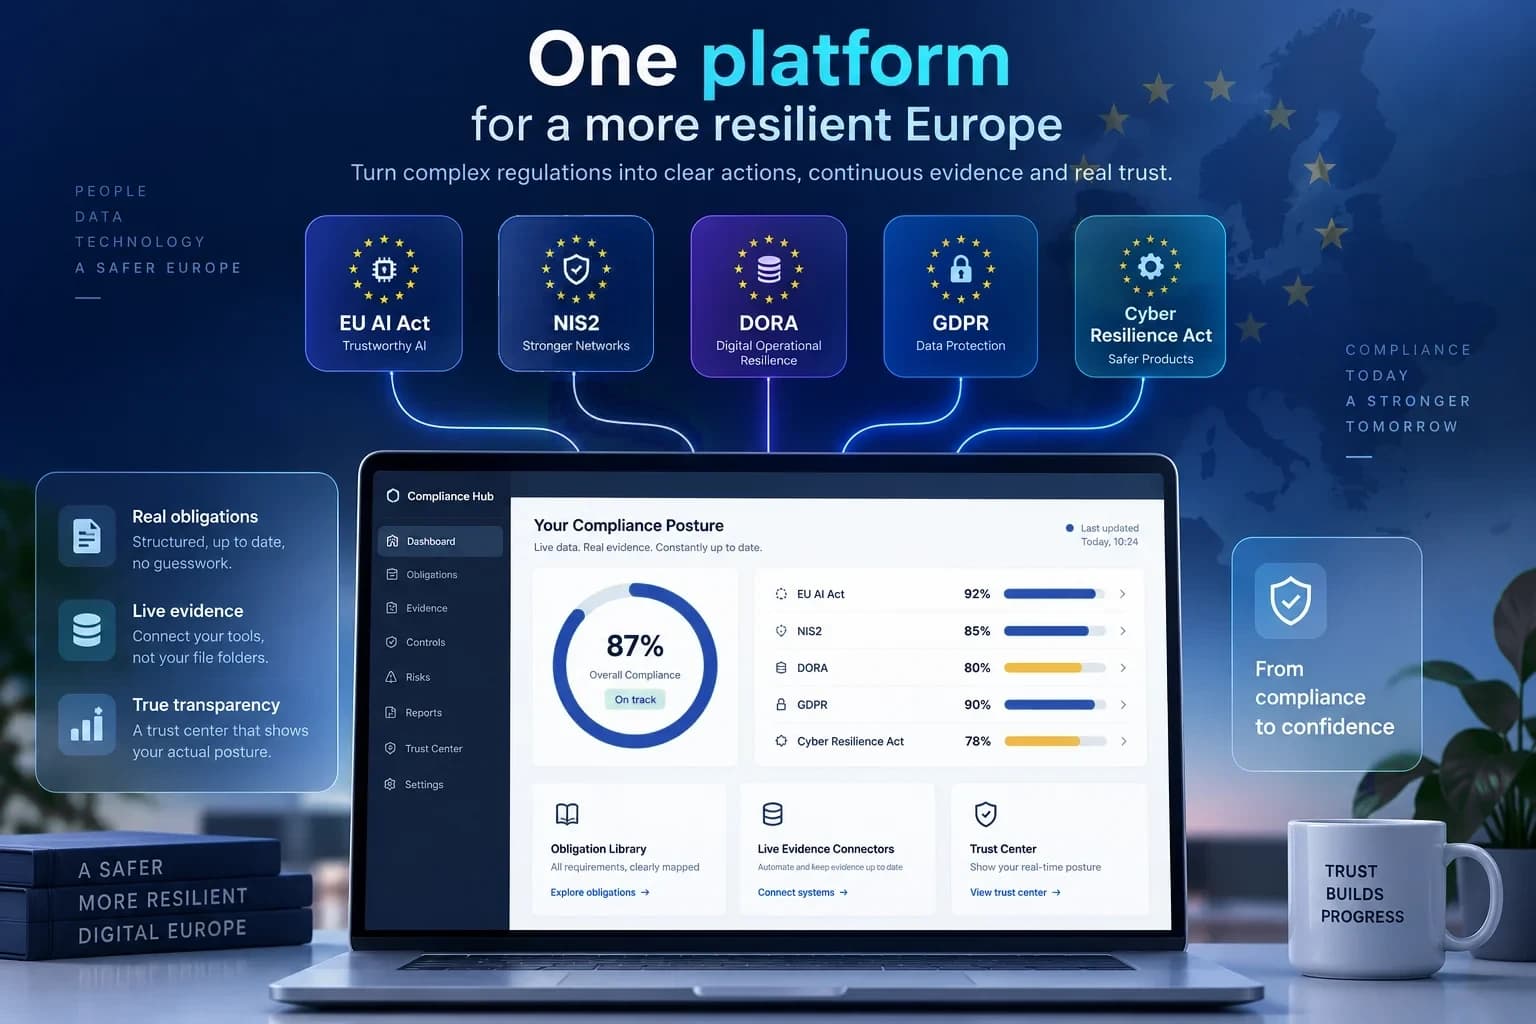
Görsel: AB Yapay Zekâ Yasası, NIS2, DORA, GDPR ve Siber Dayanıklılık Yasası'nın bir dizüstü bilgisayardaki tek bir uyum paneline aktığı çizim
0
Gerçek yükümlülük, her biri birincil hukuka atıfla
0
Kapsanan AB mevzuatı
0
Kurulmuş yapay zekâ destekli bağlantı
EU
Varsayılan olarak barındırma altyapısı

İş başında görün

Gerçek ürünün içinden bir dakika; her ekranı okuyabileceğiniz bir tempoda: puan, sayaçlar, harita, denetim paketi.

Nasıl çalışır

İşletmenizi nasıl tarıyoruz

Yerinde danışman yok, yüz sayfalık anket yok. Yazılıma dört tür bilgi verirsiniz; o da size uygulanan her yasal gerekliliği bu bilgilere karşı denetler.

  1. 01

    Şirket profiliniz

    Yaklaşık beş dakika

    Nerede kurulu olduğunuz, sektörünüz ve büyüklüğünüz, yapay zekâ kullanıp kullanmadığınız ya da geliştirip geliştirmediğiniz. Yazılım bu yanıtlardan hangi AB yasalarının size uygulandığını çıkarır.

    • Ülke ve sektör
    • Çalışan sayısı
    • Yapay zekâ kullanımı, finansal hizmetler, bağlantılı ürünler
  2. 02

    Hazırlık kontrolü

    Yirmi evet-hayır sorusu

    Kapsamdaki yasalardan türetilen kısa sorular. Henüz hiçbir kanıt toplanmadan önce nereye odaklanmanız gerektiğine dair ilk resmi verir.

    • Çalınmış bir parolayla gelen birini çok faktörlü kimlik doğrulama durdurur muydu?
    • Bir olaya 24 saat içinde müdahale edebilir miydiniz?
    • Bu yıl yedekten geri yükleme yaptınız mı?
  3. 03

    Araçlarınız, salt okunur

    Bugün Microsoft 365 ve GitHub

    Salt okunur erişim verirsiniz; yazılım da gerçek ayarlarınızı denetler — örneğin her kullanıcının ve yöneticinin çok faktörlü kimlik doğrulamayla giriş yapıp yapmadığını. Hiçbir şeyi değiştirmez.

    • Microsoft 365 / Entra ID
    • GitHub
    • Sırada Google Workspace, Okta, AWS ve Azure
  4. 04

    Belgeleriniz ve kayıtlarınız

    Yükleyin ya da yazın

    Politikalarınızı yükleyin ve her birini karşıladığı gereklilikle ilişkilendirin. Ardından hiçbir aracın göremeyeceğini ekleyin: kişiler ve eğitimler, tedarikçiler ve sertifikalar, yapay zekâ sistemleri, varlıklar ve riskler.

    • Politikalar ve prosedürler
    • Tedarikçi sertifikaları ve sözleşmeleri
    • Yapay zekâ sistemleri, varlıklar, riskler

Tarama

Sonra tarar

  1. Her gereklilik bir sonuç alır — kanıtlandı, kısmen kanıtlandı, güncelliğini yitirdi ya da eksik — ve arkasındaki kanıtla birlikte gösterilir.

  2. Bir kayıtla kanıt birbirini tutmadığında bir bulgu oluşur: süresi dolmuş bir tedarikçi sertifikası, risk düzeyi atanmamış bir yapay zekâ sistemi.

  3. Her boşluk, son tarihi olan bir göreve dönüşür; bunları kapattıkça uyum puanınız yükselir.

Her gereklilik şunlardan biriyle sonuçlanır

  • Kanıtlandı
  • Kısmen kanıtlandı
  • Güncelliğini yitirdi
  • Eksik

Verileriniz

  • AB'de (Frankfurt) saklanır
  • Bağlantılar salt okunur
  • Yalnızca kuruluşunuza görünür
  • Yayımla'ya basana kadar hiçbir şey herkese açık değildir

Size özel yapay zekâ sisteminiz işi yapar.

Kendi verinizle, kendi çalışma alanınızın içinde çalışır ve okuduğu hiçbir şey dışarı çıkmaz. Adım adım yaptığı şey şudur.

  1. 01

    Bağlanır

  2. 02

    Denetler

  3. 03

    Puanlar

  4. 04

    Planlar

Hâlihazırda kullandığınız araçlara — bugün GitHub ve Microsoft 365'e — yapay zekâ destekli bir bağlantı. Yalnızca okur. Hiçbir şeyi değiştirmez ve gizliliğinize müdahale etmez.

Her denetim; kaynağı, zamanı ve değiştirilemez mührüyle bir kanıt olarak saklanır. Hiçbir şeyin üzerine yazılmaz; böylece bir denetçi neyin ne zaman doğru olduğunu görebilir.

Her AB yasasının hangi gerekliliklerinin tam olarak şirketinize uygulandığını hesaplar ve size kişisel bir uyum puanı verir. Her sonuç gerekçesini gösterir; nedenini görebilirsiniz.

Ardından her boşluğu, zaman çizelgesi ve izlenecek yolu olan net bir listeye dönüştürür. Puanınız, güven merkeziniz ve denetim paketiniz aynı kaydı okur.

GHM365MFA zorunlugithub · 99%3 sa önce doğrulandımühürlendi · bir önceki kayda bağlıKontrolArt 21(2)(j)NIS2Güven merkezi yayında

Platformun içinde

Bir demo kuruluştan gerçek ekranlar; maket değil. Sistemin sizin için kurduğu ve bir uyum sorumlusunun her gün gördüğü şey budur.

  • Güven merkezinizi biz kurarız

    NIS2 direktifinin beklediği ve müşterilerinizin kendi tedarikçilerini denetlerken istediği merkez. Panelinizden, seçtiğiniz erişim düzeyinde yayımlanır.

  • Size özel uyum puanınız

    Yapay zekâ sistemimiz her AB politikasının ve yasasının hangi gerekliliklerinin şirketinize uygulandığını tam olarak belirler ve sizi bunlara göre puanlar; gerekçe gizlenmez, gösterilir.

  • Tarihleri belli, net bir plan

    Ardından her boşluğu bir listeye dönüştürür: ne yapılacak, hangi sırayla, ne zamana kadar. Yasal süreler, bir şey olduğu andan itibaren sizin için sayılır.

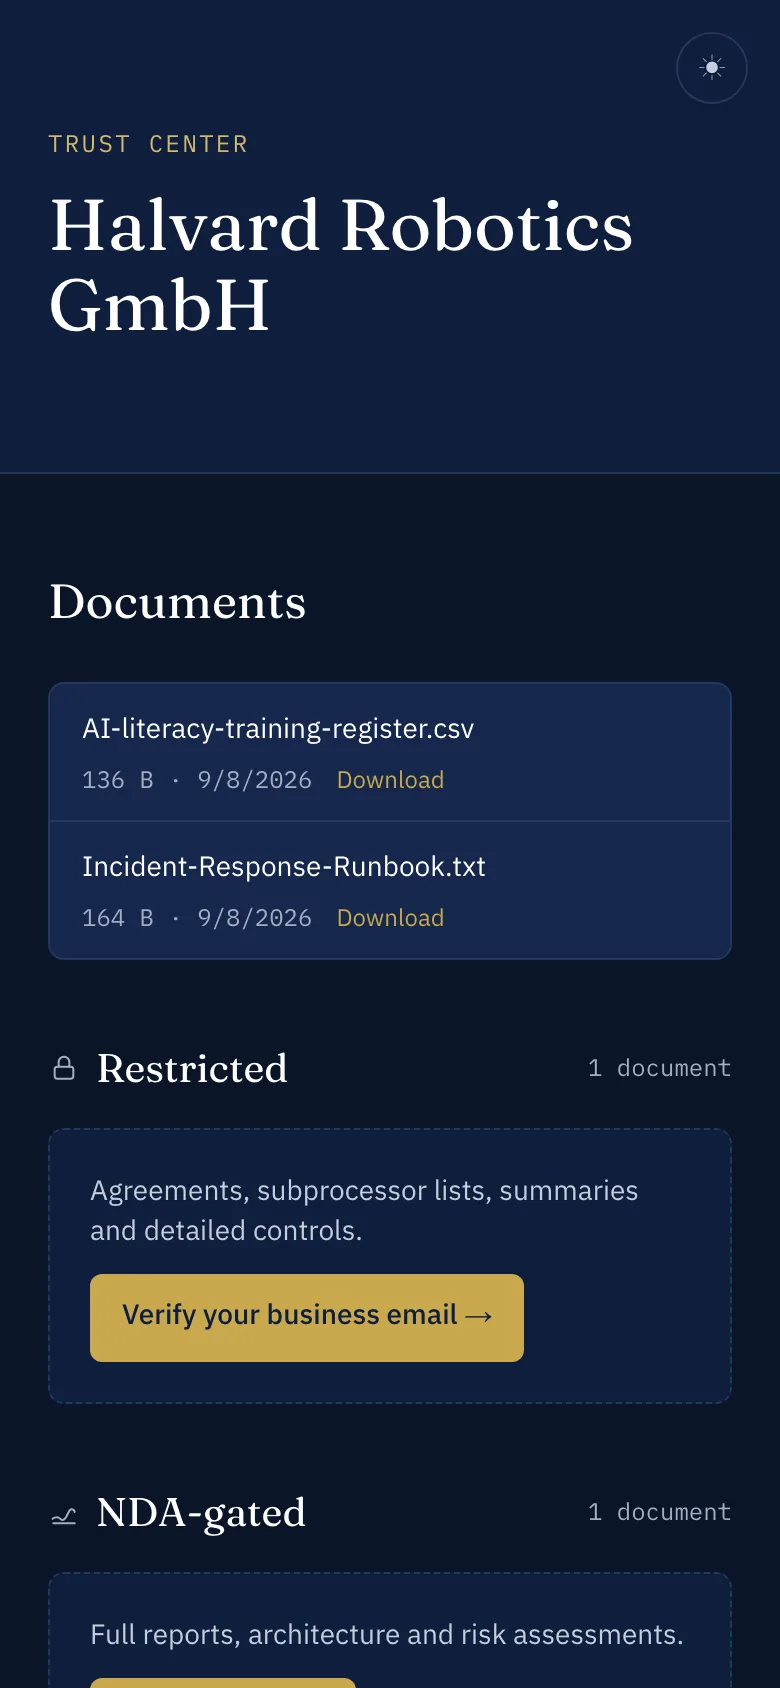
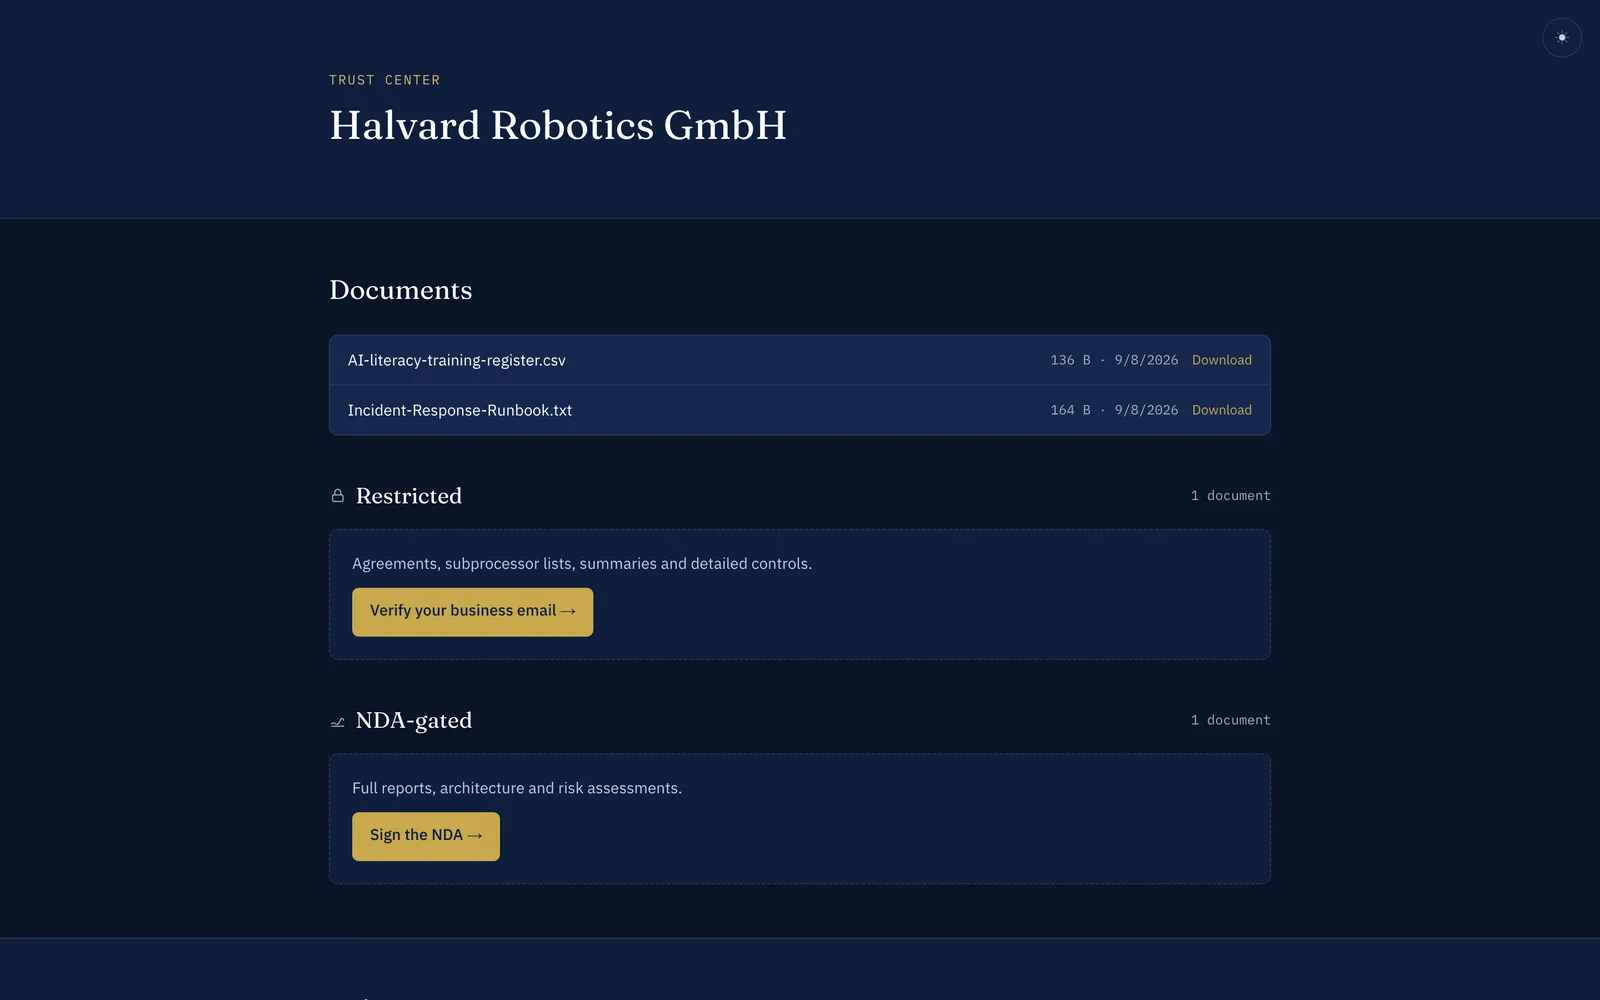
euaiactinfo.com/t/demo-org
Bir demo kuruluşun belgeleri ve yayımlanmış politikaları listeleyen herkese açık güven merkezi sayfası

Sekiz ekran — her birini görmek için okları kullanın.

Ekran 1 / 8

Herkese açık güven merkeziniz

Müşterilerin ve denetçilerin aynı anketi size tekrar göndermek yerine güvenlik belgelerinizi kendilerinin bulduğu bir sayfa.

  1. Herkesin indirebileceği açık belgeler
  2. Doğrulanmış kurumsal e-postayla açılan kısıtlı belgeler
  3. Yalnızca gizlilik sözleşmesi imzalandıktan sonra açılan hassas belgeler

Hangi AB yasaları size uygulanıyor?

Dört yanıt. Kuruluma başlarken çalışan kuralların aynısı, gerçek yükümlülük kütüphanesine karşı.

Çalışan sayısı
Yapay zekâ

Kapsamınızı görmek için bir sektör seçin.

Aynı kurallar kurulum sihirbazında da çalışır. Hukuki bir tespit değil, bir başlangıç noktasıdır.

Her modül, tek bir kayıt

Aynı kanıtı okuyan on altı modül: dördü yasadan kanıtlamak, onu mevzuatın varsaydığı kuruluşu yönetmek, ikisi doğru olanı yayımlamak için. Her biri hangi Avrupa yasalarından okuduğunu gösteren beş işaret taşır — ne kadar uzandığını görmek için aşağıdan birini seçin.

Şuradan okur

Her kartın beş işareti soldan sağa okunur: NIS2 · GDPR · AB Yapay Zekâ Yasası · CRA · DORA.

Yönet

16 modülün 10 tanesi

Mevzuatın tarif ettiği kuruluşu yönetin: olaylar, tedarikçiler, yapay zekâ, kişiler, risk.

Digital twin → IncidentsOlay sayaçlarıNIS2 24 saat. DORA 4 saat. GDPR 72 saat. Tespit anından itibaren.Şuradan okur: NIS2, GDPR, CRA, DORA.Digital twin → RisksRisk kaydıOlasılık çarpı etki; tehdit ettiği şeye bağlanmış hâlde.Şuradan okur: NIS2, EU AI Act, DORA.Digital twin → SuppliersTedarikçi güvencesiSüresi dolmuş sertifika bir rozet değil, bir bulgudur.Şuradan okur: NIS2, GDPR, DORA.Digital twin → AI registerYapay zekâ envanteriHer yapay zekâ sistemi; atadığınız kademe ve gerekçesiyle.Şuradan okur: EU AI Act.Act → PoliciesPolitika yaşam döngüsüTaslak, inceleme, onay, yayım, okundu bildirimi.Şuradan okur: NIS2, GDPR, EU AI Act.Digital twin → People & trainingKişiler ve eğitimYapay zekâ okuryazarlığı 2 Şubat 2025'ten beri uygulanıyor.Şuradan okur: NIS2, EU AI Act.Overview → Knowledge graphBilgi haritasıKuruluşunuz, yaşayan bir harita olarak.Şuradan okur: NIS2, EU AI Act, DORA.OnboardingKapsam bulucuDört yanıttan, hangi AB yasalarının size uygulandığı.Şuradan okur: NIS2, GDPR, EU AI Act, CRA, DORA.Publish → Readiness checkHazırlık kontrolüYirmi soru, anında bir başlangıç ölçütü.Şuradan okur: NIS2, GDPR, EU AI Act, DORA.Overview → Executive overviewRole göre panellerAynı kanıtın üç görünümü.Şuradan okur: NIS2, EU AI Act, DORA.

Yükümlülüğü taşıyan kişiler için tasarlandı

Aynı kanıtın üç görünümü. Her biri platformda gerçek bir ekran; sunumdaki bir karakter değil.

  • UYUM PUANINIS2AI ACTGDPR

    Genel müdür

    Şu anda uyumu kanıtlayabilir miyiz?

    Tek bir uyum puanı, yasal sayaçlarıyla açık olaylar ve her yüksek risk tek ekranda. Yönetim kurulu nedenini sorduğunda ayrıntıya inin.

    In the platform: Yönetici özeti

  • Uyum sorumlusu

    Bugün yapılması gerekenler

    Önce yasal sayaçlar, sonra gecikmiş görevler, ardından bir politikanın bir şey iddia ettiği ama dosyadaki kanıtın başkasını gösterdiği her yer.

    In the platform: Çalışma alanı

  • MFA zorunlugithub · 99%mühürlendi · bir öncekine bağlıMFA zorunlumicrosoft365 · 97%mühürlendi · bir öncekine bağlı2FA yeniden denetimigithub · 99%mühürlendi · bir öncekine bağlı

    BT ve güvenlik sorumlusu

    Anket olmadan kanıt

    Yapay zekâ destekli bağlantı GitHub ve Microsoft 365'i okur ve her denetimi mühürlü, tarihli kanıta dönüştürür. Çok faktörlü kimlik doğrulama sorusunu e-posta değil, sistem yanıtlar.

    In the platform: BT ve güvenlik görünümü

Alıcılarınızın gördükleri, kademe kademe

Bir kademeye dokunun. Aynı kanıt, doğru kitleye açılır.

Kapı

Kapı yok. Arama motorları ve yapay zekâ asistanları tarafından dizinlenir.

Alıcılar sizinle iletişime geçmeden önce sizi araştırır.

Bu kademede 12 öğeden 4 tanesi görünür

  • Güvenlik özeti
  • Uyum çerçevesi durumu
  • Sertifikalar ve rozetler
  • Veri konumu
  • Veri işleme sözleşmesiKısıtlı
  • Alt işleyen listesiKısıtlı
  • Hizmet düzeyi sözleşmeleriKısıtlı
  • Sızma testi özetiKısıtlı
  • Tam sızma testi raporuGizlilik sözleşmeli
  • Mimari şemalarGizlilik sözleşmeli
  • Risk değerlendirmeleriGizlilik sözleşmeli
  • Hassas politikalarGizlilik sözleşmeli

Yasal sayaçlar, canlı

olay, bu sayfayı açmanızdan 45 dakika önce tespit edildi

  • NIS2 · Erken uyarı

    NIS2 Art 23(4)(a)

    Süresi işliyor
  • NIS2 · Olay bildirimi

    NIS2 Art 23(4)(b)

    Süresi işliyor
  • NIS2 · Nihai rapor

    NIS2 Art 23(4)(d)

    Süresi işliyor
  • DORA · İlk bildirim

    DORA Art 19(4)(a); Del. Reg. (EU) 2025/301

    Süresi işliyor
  • DORA · Ara rapor

    DORA Art 19(4)(b)

    Süresi işliyor
  • DORA · Nihai rapor

    DORA Art 19(4)(c)

    Süresi işliyor
  • GDPR · İhlal bildirimi

    GDPR Art 33(1)

    Süresi işliyor

Aynı kurallar kaydettiğiniz her olayda çalışır. Platform yükümlülüğü geri sayar; onu yerine getiren kanal değildir.

Her sonuç zincirini gösterir

Gerçek bir yükümlülük, gerçek bir denetim. Kararı kurallar verir; buradaki hiçbir şey bir model tarafından yazılmadı.

  1. Mevzuat

    Directive (EU) 2022/2555 (NIS2)

    Source: regulations/text/NIS2.txt:1745

  2. Yükümlülük

    NIS2-021-2j · Article 21(2)(j)

    Çok faktörlü kimlik doğrulama ya da sürekli kimlik doğrulama

  3. Kontrol

    Tüm kullanıcılar için çok faktörlü kimlik doğrulama zorunlu

    Madde 21(2)(j) için doğrudan kanıt

  4. Kanıt

    github · 99% · today

    19 üyeden 18'inde (%95) iki adımlı doğrulama etkin; 2 sahipten hiçbiri eksik değil

  5. Sonuç

    KARŞILANDI

    Bugün github üzerinden %99 güvenle doğrulandı.

Kontrol listesi şablonu değil, gerçek bir yükümlülük kütüphanesi

6 mevzuat boyunca 77 yükümlülük; her biri geldiği tam mevzuata, maddeye ve kaynak satırına atıf yapar ve resmî EUR-Lex metnine kadar izlenebilir.

Yükümlülük kütüphanesini inceleyin →
  • artificial intelligence5
  • Cyber Resilience Act2
  • digital operational resilience11
  • data protection3
  • cybersecurity8
  • NIS2 Art 21(2) technical requirements48

Hakkımızda gerçekten doğru olanlar

  • Kayıtlarınız varsayılan olarak AB'de (Frankfurt) saklanır; dipnotta kalan bir vaat olarak değil.
  • Her mevzuat atfı, bir pazarlama özetine değil, resmî hukuk metnine (EUR-Lex) kadar izlenebilir.
  • Uydurma logo yok, şişirilmiş müşteri sayısı yok, stok fotoğraf insanları yok. Ürün turundaki ekran görüntüleri gerçek; açılıştaki görsel temsilîdir.
  • Henüz yolun başındayız. Şimdi kaydolursanız yol haritasına doğrudan katkı veren bir tasarım ortağı olursunuz.

Kazandığınız zamanı tahmin edin

Kaba bir tahmindir, garanti değildir. Canlı bir güven merkezinin, bir güvenlik anketini sıfırdan yanıtlamaya harcanan zamanın yaklaşık %75 kadarını ortadan kaldırdığını varsayar.

~108 saat/yıl

Yukarıdaki varsayıma göre hesaplanmıştır. Kendi ekibinize uyacak şekilde sayıları değiştirin.

Sektörünüz için tasarlandı

Her sayfa, o sektöre özgü tipik bir profille kapsam bulucuyu çalıştırır; böylece gördüğünüz iddia edilmiş değil, kurallardan hesaplanmıştır.

Bize sorulan sorular

Bu, BGYS ya da GRC aracımızın yerini alır mı?

Hayır. Yönetim sisteminiz kontroller ve riskler için kayıt sistemi olmayı sürdürür. Bu, kanıt ve ispat katmanıdır: yasayı yükümlülüklere ayırır, kanıtı denetler ve sonucu alıcılara, denetçilere ve yönetim kuruluna BGYS'yi çoğaltmadan gösterir.

Uyumumuza yapay zekâ mı karar veriyor?

Ağır işi yapay zekâ sistemi yapar: sistemlerinize bağlanır, kanıtı toplar, hangi gerekliliklerin size uygulandığını çıkarır, sizi puanlar ve yapılması gerekenleri planlar. Her sonuca, inceleyebileceğiniz kurallar karar verir ve her biri gerekçesini yasa maddesinden kanıta kadar gösterir; hiçbir şey kara kutu değildir. Ayrıca şirketinizin kullandığı yapay zekâ araçları için bir envanter vardır.

Hangi mevzuatlar kapsanıyor?

AB Yapay Zekâ Yasası, NIS2 ve 2024/2690 sayılı Uygulama Tüzüğü, DORA ve 2025/301 sayılı Yetki Devrine Dayanan Tüzük, GDPR ve Siber Dayanıklılık Yasası: her biri resmî EUR-Lex metnine ve kaynak satırına atıf yapan 77 yükümlülük.

Verilerimiz nerede?

Veritabanı, Frankfurt'taki (eu-central-1) Supabase üzerinde PostgreSQL'dir ve her şirketin verisi veritabanı düzeyinde kesin olarak ayrı tutulur. Uygulama işlemleri şu anda ABD Doğu bölgesinde Vercel'de çalışır. Güvenlik sayfası neyin var, neyin olmadığını açıkça yazar.

Maliyeti ne?

Bugün hiçbir şey. Platform, henüz erken aşamada olduğu için tasarım ortaklarına ücretsizdir; her modül dâhildir ve kart istenmez. Herhangi bir plan ücretlendirilmeden önce size haber veririz.

Kaydolmadan görebilir miyiz?

Evet. Canlı demo sizi, her modülü dolu, hazırlanmış bir kuruluşa salt okunur olarak oturum açtırır.

Kapsam bulucu hukuki danışmanlık mıdır?

Hayır. Direktifin kendi büyüklük eşiğini ve sektör listelerini, bir de kurulum sihirbazının kurallarını uygular ve bunun bir başlangıç noktası olduğunu söyler. Kapsam belirlemesi size ve ilgili durumlarda yetkili otoriteye aittir.

Güven merkezinizi bir çeyrekte değil, bir öğleden sonrada yayımlayın.

Kredi kartı yok, satış görüşmesi yok. Kaydolun, kanıtlarınızı yükleyin, yayımlayın.

Ücretsiz başlayın →