EU AI Act Info

AI Compliance OS

Lo strumento software che aiuta la vostra azienda a restare conforme.

Pensato per l'AI Act, la direttiva NIS2, il DORA e il Cyber Resilience Act.

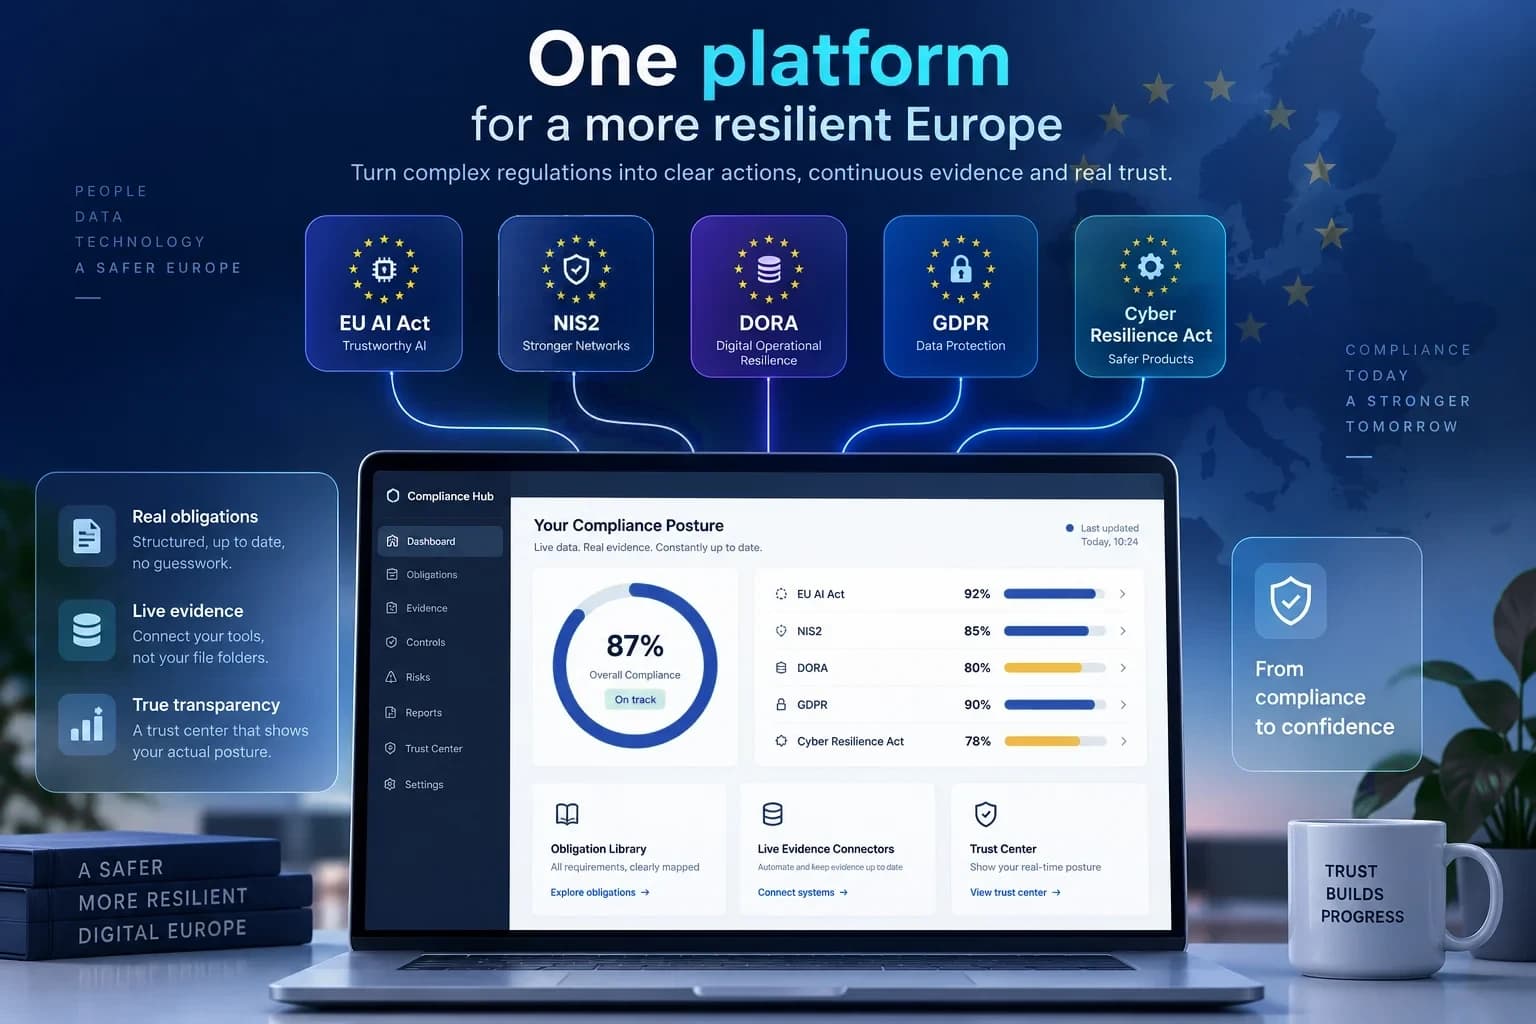
Illustrazione: l'AI Act, la NIS2, il DORA, il GDPR e il Cyber Resilience Act che confluiscono in un unico cruscotto di conformità su un portatile
0
Obblighi reali, ciascuno con citazione della fonte primaria
0
Normative europee coperte
0
Connessioni basate sull'IA realizzate
EU
Infrastruttura ospitata, per impostazione predefinita

Guardatelo in azione

Un minuto nel vero prodotto, a un ritmo che permette di leggere ogni schermata: il punteggio, le scadenze, il grafo, il pacchetto di audit.

Come funziona

Come analizziamo la vostra azienda

Nessun consulente in sede e nessun questionario di cento pagine. Date al software quattro tipi di informazioni, e lui controlla su di esse ogni requisito di legge che vi riguarda.

  1. 01

    Il profilo della vostra azienda

    Circa cinque minuti

    Dove avete sede, settore e dimensioni, e se usate o sviluppate IA. Da queste risposte il software ricava quali leggi europee si applicano a voi.

    • Paese e settore
    • Numero di dipendenti
    • Uso dell'IA, servizi finanziari, prodotti connessi
  2. 02

    La verifica di preparazione

    Venti domande sì o no

    Domande brevi tratte dalle leggi nell'ambito. Vi danno una prima immagine di dove concentrarvi, prima che arrivi qualsiasi evidenza.

    • L'MFA fermerebbe qualcuno con una password rubata?
    • Sapreste rispondere a un incidente entro 24 ore?
    • Avete fatto un ripristino da backup quest'anno?
  3. 03

    I vostri strumenti, in sola lettura

    Oggi Microsoft 365 e GitHub

    Concedete un accesso in sola lettura e il software controlla le vostre impostazioni reali — per esempio se ogni utente e amministratore accede con l'autenticazione a più fattori. Non modifica mai nulla.

    • Microsoft 365 / Entra ID
    • GitHub
    • A seguire Google Workspace, Okta, AWS e Azure
  4. 04

    I vostri documenti e registri

    Caricate o digitate

    Caricate le vostre policy e collegate ciascuna al requisito che copre. Poi aggiungete ciò che nessuno strumento può vedere: persone e formazione, fornitori e certificati, sistemi di IA, asset e rischi.

    • Policy e procedure
    • Certificati e contratti dei fornitori
    • Sistemi di IA, asset, rischi

La scansione

Poi analizza

  1. Ogni requisito riceve un esito — dimostrato, parzialmente dimostrato, non aggiornato o mancante — con l'evidenza che lo sostiene.

  2. Dove un registro e le evidenze non coincidono, ottenete un rilievo: un certificato di fornitore scaduto, un sistema di IA senza livello di rischio.

  3. Ogni lacuna diventa un'attività con una scadenza, e il vostro punteggio di conformità sale man mano che le chiudete.

Ogni requisito finisce in uno di questi esiti

  • Dimostrato
  • Parzialmente dimostrato
  • Non aggiornato
  • Mancante

I vostri dati

  • Conservati nell'UE (Francoforte)
  • Le connessioni sono in sola lettura
  • Visibili solo alla vostra organizzazione
  • Nulla è pubblico finché non premete Pubblica

Il vostro sistema di IA privato fa il lavoro.

Gira sui vostri dati, dentro il vostro spazio di lavoro, e nulla di ciò che legge esce mai. Ecco cosa fa, passo per passo.

  1. 01

    Si collega

  2. 02

    Controlla

  3. 03

    Valuta

  4. 04

    Pianifica

Una connessione basata sull'IA agli strumenti che già usate, oggi GitHub e Microsoft 365. Legge soltanto. Non modifica mai nulla e non interferisce mai con la vostra privacy.

Ogni controllo è salvato come evidenza con una fonte, un orario e un sigillo a prova di manomissione. Nulla viene mai sovrascritto, così un revisore può vedere cosa era vero e quando.

Determina esattamente quali requisiti di ogni legge europea si applicano alla vostra azienda e vi assegna un punteggio di conformità personale. Ogni esito mostra il suo ragionamento, così potete vedere il perché.

Poi trasforma ogni lacuna in un elenco chiaro con una tempistica e una linea d'azione. Il vostro punteggio, il vostro trust center e il vostro pacchetto di audit leggono tutti lo stesso registro.

GHM365MFA impostagithub · 99%verificato 3 h fasigillato · collegato al record precedenteControlloArt 21(2)(j)NIS2Trust center online

Dentro la piattaforma

Schermate reali di un'organizzazione demo, non mock-up. È ciò che il sistema costruisce per voi, e ciò che un responsabile della conformità vede ogni giorno.

  • Costruiamo il vostro trust center

    Quello che la direttiva NIS2 si aspetta, e quello che i vostri clienti chiedono quando verificano i propri fornitori. Pubblicato dal vostro cruscotto, al livello di accesso che scegliete.

  • Il vostro punteggio di conformità personale

    Il nostro sistema di IA determina esattamente quali requisiti di ogni politica e legge europea si applicano alla vostra azienda e vi valuta su di essi, con il ragionamento mostrato anziché nascosto.

  • Un piano chiaro, con le date

    Poi trasforma ogni lacuna in un elenco: cosa fare, in quale ordine, entro quando. Le scadenze di legge sono conteggiate per voi dal momento in cui qualcosa accade.

euaiactinfo.com/t/demo-org
La pagina pubblica del trust center di un'organizzazione demo, con l'elenco dei documenti e delle policy pubblicate

Otto schermate — usate le frecce per vederle una per una.

Schermata 1 di 8

Il vostro trust center pubblico

Una pagina dove clienti e revisori trovano da soli i vostri documenti di sicurezza, invece di mandarvi di nuovo lo stesso questionario.

  1. Documenti pubblici che chiunque può scaricare
  2. Documenti riservati sbloccati con un'email aziendale verificata
  3. Documenti sensibili solo dopo la firma di un NDA

Quali leggi europee si applicano a voi?

Quattro risposte. Le stesse regole della procedura di configurazione iniziale, sulla vera libreria degli obblighi.

Dipendenti
IA

Scegliete un settore per vedere il vostro ambito.

Le stesse regole della procedura di configurazione iniziale. Un punto di partenza, non una determinazione giuridica.

Ogni modulo, un solo registro

Sedici moduli che leggono le stesse evidenze: quattro per dimostrarle a partire dalla legge, dieci per gestire l'organizzazione che le normative presuppongono, due per pubblicare ciò che è vero. Ciascuno porta cinque segni che indicano da quali leggi europee attinge — sceglietene uno qui sotto per vedere fin dove arriva.

Attinge da

I cinque segni di ogni scheda si leggono da sinistra a destra: NIS2 · GDPR · AI Act · CRA · DORA.

Gestire

10 su 16

Gestite l'organizzazione che le normative descrivono: incidenti, fornitori, IA, persone, rischi.

Digital twin → IncidentsScadenze degli incidentiNIS2 24 ore. DORA 4 ore. GDPR 72 ore. Contate dal rilevamento.Attinge da NIS2, GDPR, CRA, DORA.Digital twin → RisksRegistro dei rischiProbabilità per impatto, collegato a ciò che minaccia.Attinge da NIS2, EU AI Act, DORA.Digital twin → SuppliersGaranzia dei fornitoriUn certificato scaduto è un rilievo, non un distintivo.Attinge da NIS2, GDPR, DORA.Digital twin → AI registerRegistro dell'IAOgni sistema di IA, con il livello che gli avete assegnato e il perché.Attinge da EU AI Act.Act → PoliciesCiclo di vita delle policyBozza, revisione, approvazione, pubblicazione, presa visione.Attinge da NIS2, GDPR, EU AI Act.Digital twin → People & trainingPersone e formazioneL'alfabetizzazione in materia di IA si applica dal 2 febbraio 2025.Attinge da NIS2, EU AI Act.Overview → Knowledge graphGrafo della conoscenzaLa vostra organizzazione come un grafo vivo.Attinge da NIS2, EU AI Act, DORA.OnboardingVerifica dell'ambitoQuali leggi europee si applicano a voi, da quattro risposte.Attinge da NIS2, GDPR, EU AI Act, CRA, DORA.Publish → Readiness checkVerifica di preparazioneVenti domande, una base di partenza immediata.Attinge da NIS2, GDPR, EU AI Act, DORA.Overview → Executive overviewCruscotti per ruoloTre viste delle stesse evidenze.Attinge da NIS2, EU AI Act, DORA.

Pensato per le persone che portano il dovere

Tre viste delle stesse evidenze. Ciascuna è una schermata reale della piattaforma, non un personaggio su una slide.

  • PUNTEGGIO DI CONFORMITÀNIS2AI ACTGDPR

    Amministratore delegato

    Possiamo dimostrare la conformità adesso?

    Un unico punteggio di conformità, gli incidenti aperti con le loro scadenze di legge e ogni rischio alto su una sola schermata. Approfondite quando il consiglio chiede perché.

    In the platform: Quadro direzionale

  • Responsabile della conformità

    Cosa va fatto oggi

    Prima le scadenze di legge, poi le attività in ritardo, poi ogni punto in cui una policy afferma una cosa e le evidenze agli atti ne mostrano un'altra.

    In the platform: Area di lavoro

  • MFA impostagithub · 99%sigillato · collegato al precedenteMFA impostamicrosoft365 · 97%sigillato · collegato al precedenteRicontrollo 2FAgithub · 99%sigillato · collegato al precedente

    Responsabile IT e sicurezza

    Evidenze senza il questionario

    La connessione basata sull'IA legge GitHub e Microsoft 365 e trasforma ogni controllo in evidenze sigillate e datate. Alla domanda sull'MFA risponde il sistema, non un'email.

    In the platform: Vista IT e sicurezza

Cosa vedono i vostri clienti, livello per livello

Toccate un livello. Le stesse evidenze, rivelate al pubblico giusto.

Accesso

Nessun accesso richiesto. Indicizzato dai motori di ricerca e dagli assistenti IA.

I clienti vi studiano prima di contattarvi.

4 elementi su 12 visibili a questo livello

  • Panoramica della sicurezza
  • Stato dei quadri di conformità
  • Certificazioni e distintivi
  • Residenza dei dati
  • Accordo di trattamento dei datiRiservato
  • Elenco dei subresponsabiliRiservato
  • Accordi sui livelli di servizioRiservato
  • Sintesi del penetration testRiservato
  • Rapporto completo del penetration testProtetto da NDA
  • Schemi di architetturaProtetto da NDA
  • Valutazioni dei rischiProtetto da NDA
  • Policy sensibiliProtetto da NDA

Scadenze di legge, in tempo reale

incidente rilevato 45 min prima che apriste questa pagina

  • NIS2 · Preallarme

    NIS2 Art 23(4)(a)

    —In scadenza
  • NIS2 · Notifica dell'incidente

    NIS2 Art 23(4)(b)

    —In scadenza
  • NIS2 · Relazione finale

    NIS2 Art 23(4)(d)

    —In scadenza
  • DORA · Notifica iniziale

    DORA Art 19(4)(a); Del. Reg. (EU) 2025/301

    —In scadenza
  • DORA · Relazione intermedia

    DORA Art 19(4)(b)

    —In scadenza
  • DORA · Relazione finale

    DORA Art 19(4)(c)

    —In scadenza
  • GDPR · Notifica della violazione

    GDPR Art 33(1)

    —In scadenza

Le stesse regole si applicano a ogni incidente che registrate. La piattaforma conta alla rovescia il dovere; non è il canale che lo adempie.

Ogni esito mostra la sua catena

Un obbligo reale, un controllo reale. Decidono le regole; nulla di questo è stato scritto da un modello.

  1. Normativa

    Directive (EU) 2022/2555 (NIS2)

    Source: regulations/text/NIS2.txt:1745

  2. Obbligo

    NIS2-021-2j · Article 21(2)(j)

    Autenticazione a più fattori o autenticazione continua

  3. Controllo

    MFA imposta a tutti gli utenti

    Evidenza diretta dell'art. 21(2)(j)

  4. Evidenza

    github · 99% · today

    18/19 membri (95%) hanno la 2FA attiva; 0 proprietari su 2 ne sono privi

  5. Esito

    SODDISFATTO

    Verificato tramite github oggi con affidabilità del 99%.

Una vera libreria degli obblighi, non un modello di checklist

82 obblighi in 6 normative, ciascuno con la citazione esatta della normativa, dell'articolo e della riga di origine, tracciabile fino al testo ufficiale EUR-Lex.

Esplora la libreria degli obblighi →
  • artificial intelligence8
  • Cyber Resilience Act2
  • digital operational resilience11
  • data protection5
  • cybersecurity8
  • NIS2 Art 21(2) technical requirements48

Cosa è davvero vero di noi

  • I vostri dati sono conservati nell'UE (Francoforte) per impostazione predefinita, non come nota a piè di pagina.
  • Ogni citazione normativa risale al testo giuridico ufficiale (EUR-Lex), non a un riassunto di marketing.
  • Nessun logo inventato, nessun numero di clienti fittizio, nessuna persona da foto stock. Le schermate della visita del prodotto sono reali; l'illustrazione di apertura è rappresentativa.
  • Siamo agli inizi. Parlateci adesso e sarete partner di progettazione con voce diretta sulla roadmap.

Stimate il tempo risparmiato

Una stima approssimativa, non una garanzia. Presuppone che un trust center attivo sostituisca circa il 75% del tempo speso a rispondere da zero a un questionario di sicurezza.

~108 ore/anno

Stimato in base all'ipotesi qui sopra. Regolate i numeri sul vostro team.

Pensato per il vostro settore

Ogni pagina esegue la verifica dell'ambito con un profilo tipico di quel settore, così ciò che vedete è calcolato dalle regole, non affermato.

Le domande che ci fanno

Sostituisce il nostro SGSI o il nostro strumento GRC?

No. Il vostro sistema di gestione resta il sistema di riferimento per controlli e rischi. Questo è il livello delle evidenze e della prova: scompone la legge in obblighi, controlla le evidenze e mostra il risultato a clienti, revisori e consiglio senza duplicare l'SGSI.

È l'IA a decidere la nostra conformità?

Il sistema di IA fa il lavoro di gambe: si collega ai vostri sistemi, raccoglie le evidenze, determina quali requisiti si applicano a voi, vi valuta e pianifica ciò che va fatto. Ogni esito è deciso da regole che potete ispezionare, e ciascuno mostra il suo ragionamento dall'articolo di legge all'evidenza, così nulla è una scatola nera. C'è anche un registro dell'IA per gli strumenti di IA che la vostra azienda usa.

Quali normative sono coperte?

L'AI Act, la NIS2 e il regolamento di esecuzione 2024/2690, il DORA e il regolamento delegato 2025/301, il GDPR e il Cyber Resilience Act: 82 obblighi, ciascuno con la citazione del testo ufficiale EUR-Lex e della riga di origine.

Dove sono i nostri dati?

Il database è PostgreSQL su Supabase a Francoforte (eu-central-1), con i dati di ogni azienda tenuti rigorosamente separati a livello di database. L'elaborazione applicativa gira su Vercel, attualmente in US East. La pagina sulla sicurezza dice esattamente cosa è in essere e cosa no.

Quanto costa?

Ogni piano è su preventivo. Diteci cosa dovete dimostrare e a chi, e rispondiamo con un prezzo scritto e una data di inizio; la pagina dei prezzi mostra i punti di partenza di Team e Business.

Possiamo vederlo senza registrarci?

Sì. La demo dal vivo vi fa accedere a un'organizzazione di esempio, in sola lettura, con ogni modulo popolato.

La verifica dell'ambito è consulenza legale?

No. Applica la soglia dimensionale e gli elenchi di settori della direttiva stessa e le regole della procedura di configurazione iniziale, e dichiara di essere un punto di partenza. Le determinazioni di ambito spettano a voi e, dove applicabile, all'autorità competente.

Pubblicate il vostro trust center in un pomeriggio, non in un trimestre.

Nessuna carta di credito, nessun vincolo. Diteci cosa dovete dimostrare, e a chi.

Manifestate il vostro interesse per un preventivo →